KI-Phishing: Warum perfekte Nachrichten zur neuen Betrugsgefahr werden
03.10.2026 um 06:39 Uhr, von Anne
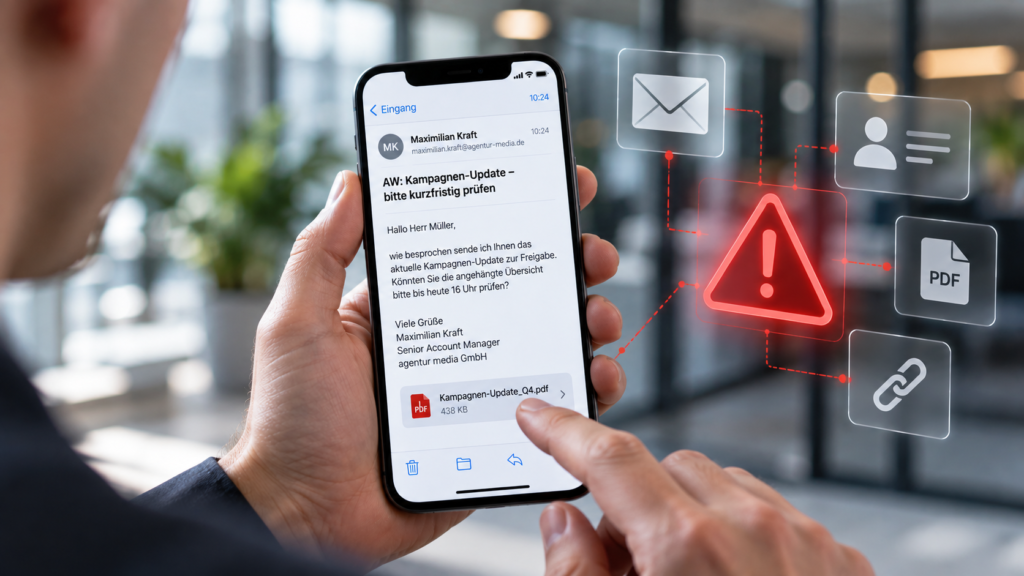
Phishing hatte lange ein Imageproblem, das aus Sicht der Angreifer durchaus praktisch für die Verteidigung war. Merkwürdige Formulierungen, falsche Anreden, schlechte Übersetzungen und offensichtliche Rechtschreibfehler machten viele betrügerische Nachrichten vergleichsweise leicht erkennbar. Generative KI verändert genau diesen Teil der Gleichung.
Moderne Sprachmodelle können innerhalb weniger Sekunden glaubwürdige Geschäftsmails, Supportnachrichten, LinkedIn-Anfragen oder persönliche Anschreiben erzeugen. Entscheidend ist dabei nicht nur die sprachliche Qualität. Werden öffentlich verfügbare Informationen über Unternehmen und Personen einbezogen, kann aus einer allgemeinen Phishing-Mail eine Nachricht entstehen, die erstaunlich gut zum beruflichen Kontext des Empfängers passt. Europol beschreibt, dass generative KI und Large Language Models von Kriminellen eingesetzt werden, um Social-Engineering-Nachrichten an persönliche Details und den kulturellen Kontext ihrer Opfer anzupassen.
Für das Online-Marketing ist diese Entwicklung besonders relevant. Denn genau die Daten, mit denen Unternehmen ihre Kommunikation personalisieren, können auch Betrügern dabei helfen, ihre Nachrichten glaubwürdiger zu machen. Personalisierung wird damit vom Marketinginstrument gleichzeitig zum möglichen Angriffswerkzeug.
Darum geht`s:
Was unterscheidet KI-Phishing von klassischem Phishing?
Das grundlegende Ziel verändert sich zunächst nicht. Phishing soll Menschen dazu bringen, Zugangsdaten preiszugeben, Zahlungen vorzunehmen, Dateien zu öffnen oder auf manipulierte Websites zu wechseln. Neu ist vor allem, wie schnell und überzeugend die dafür notwendige Kommunikation produziert werden kann. Das BSI weist darauf hin, dass Phishing-Nachrichten zunehmend schwieriger zu erkennen sind. Angreifer nutzen unter anderem Informationen aus sozialen Netzwerken oder Datenlecks zur Personalisierung. Gleichzeitig kann KI dabei helfen, sprachlich überzeugende Nachrichten zu formulieren.
Aus einer generischen Nachricht wie „Ihr Konto wurde gesperrt“ kann dadurch beispielsweise eine wesentlich plausiblere Anfrage werden. Ein Mitarbeiter erhält vermeintlich eine Nachricht eines bekannten Dienstleisters, ein Marketingmanager eine Anfrage zu einer aktuellen Kampagne oder eine Agentur eine angebliche Freigabe zu einem Kundenprojekt.
Die Nachricht muss nicht perfekt sein. Sie muss lediglich gut genug zum tatsächlichen Arbeitsalltag des Empfängers passen.
Warum Online-Marketing besonders viele Angriffspunkte bietet
Marketingteams arbeiten in einer ausgesprochen kommunikationsintensiven Umgebung. Sie erhalten täglich Nachrichten von Kunden, Agenturen, Freelancern, Publishern, Influencern, Softwareanbietern, Medienpartnern und Plattformen. Links, Dokumente, Freigaben und neue Kontakte gehören zum normalen Arbeitsalltag. Genau diese Offenheit bietet Social Engineering zahlreiche glaubwürdige Vorwände. Eine vermeintliche Influencerin könnte eine Kooperation anfragen. Ein angeblicher Publisher schickt die Mediadaten als Datei. Eine vermeintliche Google-Ads-Benachrichtigung fordert dazu auf, ein Problem mit dem Werbekonto zu überprüfen. Ein angeblicher Kunde sendet einen Link zur neuen Kampagne. Ein Bewerber verweist auf sein Portfolio und ein vermeintlicher SaaS-Anbieter bittet um eine erneute Anmeldung.
Jede dieser Nachrichten passt grundsätzlich in einen normalen Marketingprozess. Das macht sie gefährlicher als eine offensichtlich unpassende Spam-Mail. Google Threat Intelligence beobachtet seit einiger Zeit, dass Angreifer generative KI für verschiedene Phasen ihrer Operationen einsetzen. Dazu gehören Recherche, Reconnaissance und die Erstellung von Phishing-Ködern. Anfang 2026 berichtete Google erneut von einer zunehmenden Integration von KI in Reconnaissance und Social Engineering.
Öffentliches Marketingwissen wird zum Rohstoff für Personalisierung
Unternehmen veröffentlichen freiwillig erstaunlich viele Informationen über ihre Organisation. Das ist grundsätzlich sinnvoll. Teamseiten schaffen Vertrauen, LinkedIn unterstützt Personal Branding und Vertrieb, Pressemitteilungen kommunizieren Projekte und Referenzen zeigen potenziellen Kunden die eigene Kompetenz. Aus Sicht eines Angreifers entsteht daraus allerdings ein umfangreiches Informationsprofil. Eine Unternehmenswebsite kann verraten, wer für Marketing verantwortlich ist. LinkedIn zeigt möglicherweise Kollegen, Positionen und aktuelle Projekte. Pressemitteilungen nennen neue Partnerschaften. Stellenanzeigen verraten verwendete Software. Case Studies nennen Kunden und Dienstleister. Social-Media-Posts zeigen Veranstaltungen und Kampagnen.
Generative KI kann dabei helfen, solche Informationen schneller zu strukturieren und daraus einen passenden Kommunikationsanlass zu formulieren. Europol beschreibt genau diese Verbindung aus gestohlenen beziehungsweise verfügbaren Daten, generativer KI und immer stärker personalisiertem Social Engineering.
Dadurch entsteht ein bemerkenswertes Paradox: Je besser eine Organisation digital sichtbar und vernetzt ist, desto mehr Kontext kann grundsätzlich auch für Social Engineering verfügbar sein.
Die Konsequenz kann allerdings nicht darin bestehen, Unternehmenskommunikation einzustellen. Entscheidend ist vielmehr, öffentliche Informationen nicht automatisch als Authentizitätsbeweis einer eingehenden Nachricht zu betrachten.
Aus Phishing wird Spearphishing in großem Maßstab
Gezieltes Spearphishing ist keine Erfindung generativer KI. Hochwertige Angriffe wurden schon lange individuell vorbereitet. Der Unterschied liegt im notwendigen Aufwand. Wer früher hundert Personen individuell anschreiben wollte, musste Informationen recherchieren, Texte verfassen und die Kommunikation anpassen. Sprachmodelle können Teile dieses Prozesses erheblich beschleunigen. Damit wird Personalisierung auch bei größeren Kampagnen wirtschaftlich interessanter. Die europäische Cybersicherheitsagentur ENISA sieht KI inzwischen als wichtigen Faktor der Bedrohungslandschaft. Large Language Models werden demnach eingesetzt, um Phishing überzeugender zu gestalten und Social Engineering zu automatisieren. ENISA verweist für Anfang 2025 sogar auf Berichte, nach denen KI-unterstützte Phishing-Kampagnen einen sehr großen Anteil der beobachteten Social-Engineering-Aktivitäten ausmachten. Solche Zahlen sollten allerdings nicht mit einer vollständigen Messung sämtlicher weltweiter Phishing-Mails gleichgesetzt werden.
Die wichtigere Entwicklung liegt ohnehin weniger in einer einzelnen Prozentzahl. KI reduziert die Kosten für gute Personalisierung.
Marketing-Personalisierung und Phishing nutzen ähnliche Mechanismen
Aus Marketingsicht ist dieser Aspekt besonders interessant. Erfolgreiches Marketing versucht, eine Botschaft relevant für ihren Empfänger zu machen. Zielgruppe, Situation, Interessen und Zeitpunkt beeinflussen die Ansprache. Social Engineering verwendet teilweise dieselben psychologischen Mechanismen, nur mit einer anderen Absicht. Eine Nachricht wirkt glaubwürdiger, wenn sie den Namen des Empfängers kennt. Noch glaubwürdiger wird sie, wenn sie das Unternehmen nennt. Kennt sie zusätzlich ein aktuelles Projekt, einen Kollegen oder einen tatsächlich verwendeten Dienstleister, sinkt möglicherweise die Aufmerksamkeit gegenüber anderen Warnsignalen.
Das Prinzip ähnelt einer gut segmentierten Kampagne:
Daten → Kontext → Personalisierung → Relevanz → Handlung
Im seriösen Marketing kann die gewünschte Handlung ein Kauf, eine Registrierung oder ein Download sein. Beim Phishing kann es die Eingabe eines Passworts, das Öffnen einer Datei oder die Freigabe eines Zugangs sein.
Die Technologie entscheidet nicht darüber, welches Ziel verfolgt wird.
Besonders wertvoll sind Zugänge zu Marketingplattformen
Warum sollten Angreifer überhaupt ein Marketingteam ins Visier nehmen? Ein Grund liegt in den digitalen Zugriffsrechten. Marketingmitarbeiter besitzen häufig Zugriff auf Content-Management-Systeme, Social-Media-Accounts, Werbekonten, Newsletter-Systeme, Analytics-Plattformen, CRM-Systeme und Cloud-Speicher. Agenturen verwalten teilweise sogar Accounts zahlreicher Kunden gleichzeitig. Ein kompromittiertes Konto kann deshalb weit mehr ermöglichen als den Zugriff auf einzelne E-Mails. Angreifer könnten beispielsweise versuchen, Werbekampagnen zu manipulieren, Social-Media-Profile zu übernehmen, Phishing-Seiten über bestehende Infrastruktur zu verbreiten oder weitere Mitarbeiter und Geschäftspartner zu täuschen. Besonders kritisch werden Konten, die gleichzeitig über hohe Reichweite und weitreichende Berechtigungen verfügen.
Aus Sicht der Unternehmenssicherheit sind Social-Media-, CMS- und Advertising-Zugänge deshalb nicht einfach Marketingwerkzeuge. Sie sind sicherheitsrelevante Unternehmenszugänge.
Der kompromittierte Account ist überzeugender als die gefälschte Mail
Noch schwieriger wird die Situation, wenn eine Nachricht tatsächlich von einem bekannten Konto kommt. Wurde beispielsweise das E-Mail-Konto eines Geschäftspartners kompromittiert, muss ein Angreifer den Absender nicht mehr imitieren. Die Nachricht kann aus einer echten Mailbox kommen und möglicherweise sogar auf bestehende Kommunikation Bezug nehmen. Dann helfen klassische Prüfungen wie der bloße Blick auf den Absender deutlich weniger. Das zeigt, warum sich moderne Sicherheitsprozesse nicht ausschließlich auf die Frage konzentrieren sollten, ob eine Nachricht authentisch aussieht. Wichtiger ist die Frage, ob die verlangte Handlung für diesen Kommunikationsweg und diese Situation plausibel ist.
Eine ungewöhnliche Zahlungsaufforderung bleibt ungewöhnlich, selbst wenn sie vom richtigen Konto kommt. Das Gleiche gilt für die unerwartete Aufforderung, Administratorrechte zu vergeben oder Zugangsdaten erneut einzugeben.
Phishing findet längst nicht mehr nur per E-Mail statt
Auch der Begriff „Phishing-Mail“ greift inzwischen zu kurz. Das BSI weist darauf hin, dass betrügerische Methoden mit KI wie Links ebenso über SMS, QR-Codes und andere Wege verbreitet werden. Im beruflichen Alltag kommen weitere Kommunikationskanäle hinzu. LinkedIn, Teams, Slack, WhatsApp, Instagram und andere Plattformen können für Kontaktaufnahmen verwendet werden. Je nachdem, wo ein Unternehmen kommuniziert, können dort auch Social-Engineering-Versuche stattfinden. Für Marketingteams ist das besonders relevant, weil neue Kontakte normal sind. Ein Sales-Mitarbeiter dürfte bei einer Nachricht eines unbekannten Unternehmens skeptischer sein als ein Influencer Manager, dessen Aufgabe gerade darin besteht, täglich mit neuen Personen zu kommunizieren. Die Angriffsfläche hängt damit auch von der jeweiligen Rolle ab.
Social Media liefert Angreifern den passenden Moment
Personalisierung besteht nicht nur darin, den richtigen Namen zu verwenden. Besonders überzeugend wird eine Nachricht, wenn sie zum richtigen Zeitpunkt eintrifft. Ein Unternehmen veröffentlicht beispielsweise, dass es an einer Messe teilnimmt. Kurz darauf könnte eine vermeintliche Nachricht zur Akkreditierung eintreffen. Eine Agentur gewinnt einen neuen Kunden und erhält wenig später angebliche Dateien für das Onboarding. Ein Mitarbeiter kündigt auf LinkedIn seinen Jobwechsel an und bekommt eine Nachricht zu neuen HR-Dokumenten.
Ob eine konkrete Nachricht tatsächlich auf solchen Informationen basiert, lässt sich von außen nicht immer feststellen. Die Beispiele zeigen jedoch, wie öffentlich sichtbarer Kontext für Social Engineering genutzt werden kann. Damit bekommt das Thema Oversharing eine neue Bedeutung. Marketing sollte weiterhin sichtbar kommunizieren, gleichzeitig aber berücksichtigen, welche internen Prozesse, Verantwortlichkeiten und technischen Details öffentlich nachvollziehbar werden.
KI macht Internationalisierung auch für Betrüger einfacher
Ein weiterer Vorteil generativer KI liegt in Sprache und kultureller Anpassung. Eine Phishing-Kampagne muss nicht mehr an der Sprachbarriere scheitern. Europol hebt hervor, dass Large Language Models Betrügern dabei helfen können, Nachrichten an den kulturellen Kontext der jeweiligen Zielpersonen anzupassen. Google Threat Intelligence beobachtete ebenfalls den Einsatz generativer KI für mehrsprachige Phishing-Inhalte. Ein Angriff kann dadurch leichter für Deutschland, Frankreich, Spanien oder andere Märkte lokalisiert werden. Dabei geht es nicht nur um Übersetzung. Tonalität, Begrüßung, Geschäftssprache und Kommunikationsstil können ebenfalls angepasst werden.
Gerade international arbeitende Marketingabteilungen sollten deshalb sprachliche Qualität nicht länger als wesentliches Echtheitsmerkmal betrachten.
Der perfekte Schreibstil ist kein Sicherheitsmerkmal mehr
Damit fällt einer der bekanntesten Sicherheitstipps zunehmend weg. Eine seriös klingende Nachricht kann echt sein. Sie kann aber ebenso von einem Sprachmodell erzeugt worden sein. Das BSI formuliert entsprechend klar, dass Phishing-Nachrichten immer schwieriger zu entlarven sind und Cyberkriminelle KI für die Formulierung einsetzen. Rechtschreibfehler bleiben ein mögliches Warnsignal. Ihr Fehlen ist jedoch kein positives Sicherheitssignal mehr. Die Prüfung verschiebt sich deshalb von der sprachlichen Qualität zur Identität und Handlung.
Wer verlangt etwas? Passt diese Anfrage zum üblichen Prozess? Wohin führt der Link tatsächlich? Warum muss ich mich erneut anmelden? Benötigt diese Person wirklich diese Berechtigung? Weshalb soll eine Zahlung plötzlich auf ein anderes Konto erfolgen? Diese Fragen sind schwieriger zu automatisieren als eine Rechtschreibprüfung. Genau deshalb werden sie wichtiger.
Auch Marken werden für Phishing instrumentalisiert
Für Online-Marketing entsteht noch eine zweite Perspektive. Unternehmen können nicht nur Opfer eines Angriffs werden, sondern ihre Marke kann als Köder dienen. Je bekannter ein Unternehmen ist, desto glaubwürdiger kann eine gefälschte Nachricht wirken. Logos, Farben und typische Formulierungen lassen sich kopieren. Generative KI erleichtert zusätzlich die Erstellung passender Texte und Varianten. Damit wird Brand Protection zunehmend Teil der Cybersecurity. Unternehmen sollten beobachten, ob ähnlich aussehende Domains registriert werden, gefälschte Social-Media-Profile auftauchen oder betrügerische Kampagnen ihren Namen verwenden.
Das betrifft insbesondere Plattformen mit großen Kundenbeständen, E-Commerce-Unternehmen, Banken, Logistikunternehmen, SaaS-Anbieter und bekannte Verbrauchermarken. Ihre Bekanntheit ist ein Marketingwert, kann aber gleichzeitig von Angreifern als geliehenes Vertrauen missbraucht werden.
Landingpages werden genauso wichtig wie die Nachricht
Phishing endet nicht beim Klick. Die eigentliche Täuschung findet häufig auf einer nachgebauten Login- oder Landingpage statt. Aus Marketingsicht ähnelt auch dieser Ablauf einem Funnel. Eine Nachricht erzeugt Aufmerksamkeit, ein Call-to-Action führt auf eine Landingpage und dort soll eine Conversion stattfinden. Der Unterschied liegt lediglich darin, dass die gewünschte Conversion beispielsweise aus gestohlenen Zugangsdaten besteht. KI kann auch hier die Produktionskosten senken. Texte lassen sich an unterschiedliche Marken, Zielgruppen und Kampagnen anpassen. Dadurch können Angreifer verschiedene Varianten schneller testen und austauschen.
Die Parallele zum Performance Marketing ist unangenehm, aber relevant: Auch Betrüger optimieren Conversion Journeys.
Warum Unternehmen ihre Sicherheitsprozesse anpassen müssen
Wenn Nachrichten überzeugender werden, reicht Awareness nach dem Muster „Achte auf Rechtschreibfehler“ nicht mehr aus. Unternehmen benötigen Prozesse, die auch dann funktionieren, wenn die Nachricht perfekt formuliert und plausibel personalisiert ist. Besonders sensible Handlungen sollten deshalb unabhängig vom Kommunikationsstil abgesichert werden. Änderungen von Bankverbindungen, hohe Zahlungen, Passwort-Resets, neue Administratoren oder ungewöhnliche Accountfreigaben sollten über einen zweiten bekannten Kommunikationsweg bestätigt werden. Genau dieses Prinzip empfiehlt auch das BSI: Bei verdächtigen Nachrichten sollte die vermeintliche Person über einen anderen Kommunikationsweg kontaktiert werden. Hinzu kommen technische Maßnahmen wie Multi-Faktor-Authentifizierung, restriktive Rollen und Berechtigungen sowie eine klare Trennung zwischen persönlichen Accounts und gemeinsam verwalteten Unternehmenszugängen. Für Marketingabteilungen bedeutet das konkret, dass nicht jeder Mitarbeiter Administrator eines Werbekontos oder CMS sein muss. Je weniger privilegierte Konten existieren, desto geringer kann der Schaden eines erfolgreichen Phishing-Angriffs ausfallen.
Unternehmen sollten auch ihre Agenturen einbeziehen
Eine Besonderheit des digitalen Marketings sind die zahlreichen externen Zugänge. Agenturen, Freelancer, Tracking-Dienstleister und andere Partner erhalten häufig Zugriff auf zentrale Systeme. Dadurch entsteht eine Lieferkette aus Identitäten und Berechtigungen. Ein Unternehmen kann intern hervorragend abgesichert sein und trotzdem Probleme bekommen, wenn ein externer Account mit weitreichenden Rechten kompromittiert wird. Berechtigungen sollten deshalb regelmäßig überprüft und nicht dauerhaft vergeben werden, nur weil ein Dienstleister irgendwann an einem Projekt beteiligt war. Gerade nach Kampagnen, Agenturwechseln oder Personalveränderungen lohnt sich ein Audit der vorhandenen Zugänge.
Wie Mitarbeiter KI-Phishing heute beurteilen sollten
Der wichtigste Wechsel findet im Kopf statt. Eine Nachricht sollte nicht danach beurteilt werden, wie professionell sie geschrieben ist, sondern anhand ihres Kontexts. Ein bekannter Name ist kein Beweis. Ein korrektes Logo ist kein Beweis. Persönliche Informationen sind kein Beweis. Selbst Kenntnisse über Kollegen oder Projekte sind kein eindeutiger Beweis, weil viele dieser Informationen öffentlich zugänglich, gestohlen oder aus kompromittierten Konten verfügbar sein können. Entscheidend ist die verlangte Handlung. Bei ungewöhnlichen Zahlungsaufforderungen, Login-Links, Accountfreigaben oder sensiblen Downloads sollte eine unabhängige Bestätigung erfolgen. Statt auf einen Link zu klicken, kann die bekannte Plattform direkt im Browser geöffnet werden. Statt auf eine ungewöhnliche Mail zu antworten, kann der bekannte Ansprechpartner über einen bereits etablierten Kanal kontaktiert werden.
Vertrauen sollte sich künftig weniger aus dem Inhalt einer Nachricht ergeben als aus einem überprüfbaren Prozess.
Was KI-Phishing für Online-Marketing langfristig bedeutet
Online-Marketing basiert auf Personalisierung, Vertrauen und möglichst geringen Hürden bis zur gewünschten Handlung. Genau diese Prinzipien können Social-Engineering-Kampagnen ebenfalls nutzen. Dadurch entsteht für Unternehmen eine neue Balance. Marketing soll Kommunikation persönlich und relevant gestalten, gleichzeitig müssen Organisationen verstehen, dass öffentlich verfügbare Informationen für Angreifer wertvollen Kontext liefern können. Die Lösung ist nicht weniger Marketing. Die Lösung sind robustere Identitäts- und Freigabeprozesse. Marken müssen stärker darauf achten, welche Domains, Absender und offiziellen Kommunikationskanäle sie verwenden. Mitarbeiter müssen wissen, wie sensible Anfragen verifiziert werden. Administratorrechte sollten begrenzt sein und externe Zugänge regelmäßig überprüft werden.
Denn im Zeitalter generativer KI wird eine grundlegende Eigenschaft digitaler Kommunikation immer wichtiger: Authentizität muss überprüfbar sein.
Mein Fazit: KI verändert nicht das Ziel des Phishings, sondern seine Glaubwürdigkeit
Phishing bleibt im Kern eine Form der Manipulation. Angreifer versuchen, Menschen zu einer Handlung zu bewegen, die ihnen selbst oder ihrem Unternehmen schadet. Generative KI macht diese Manipulation jedoch einfacher skalierbar, sprachlich überzeugender und potenziell stärker personalisiert. ENISA bezeichnet Phishing weiterhin als einen zentralen Einstiegspunkt für Cyberangriffe und beobachtet gleichzeitig den zunehmenden Einsatz von KI zur Verbesserung von Social Engineering. Für Unternehmen und Marketingteams bedeutet das, dass klassische Warnsignale allein nicht mehr ausreichen.
Die entscheidende Frage lautet künftig nicht:
„Sieht diese Nachricht echt aus?“
Sondern:
„Kann ich unabhängig bestätigen, dass Absender und geforderte Handlung tatsächlich echt sind?“
Quellen:
- Europol: Cyberkriminelle nutzen persönliche Daten und KI für immer gezieltere Betrugsmaschen
- Europol: Internet Organised Crime Threat Assessment – Cybercrime und Social Engineering
- ENISA: Threat Landscape 2025 – Phishing, Social Engineering und KI
- ENISA: Europas Bedrohungslage und der zunehmende Einsatz von KI durch Angreifer
- BSI: Phishing, Social Engineering und neue Sicherheitsrisiken
- Google Threat Intelligence: Wie Angreifer generative KI für Cyberangriffe und Social Engineering einsetzen
- Google Cloud: Risiken durch KI und neue Herausforderungen für die Cybersecurity
- WhatAboutSearch: KI-Betrug im Internet – die häufigsten Betrugsmaschen erkennen