Markenimitation mit KI: Wenn gefälschte Nachrichten perfekt zur Marke passen
06.10.2026 um 11:48 Uhr, von Anne
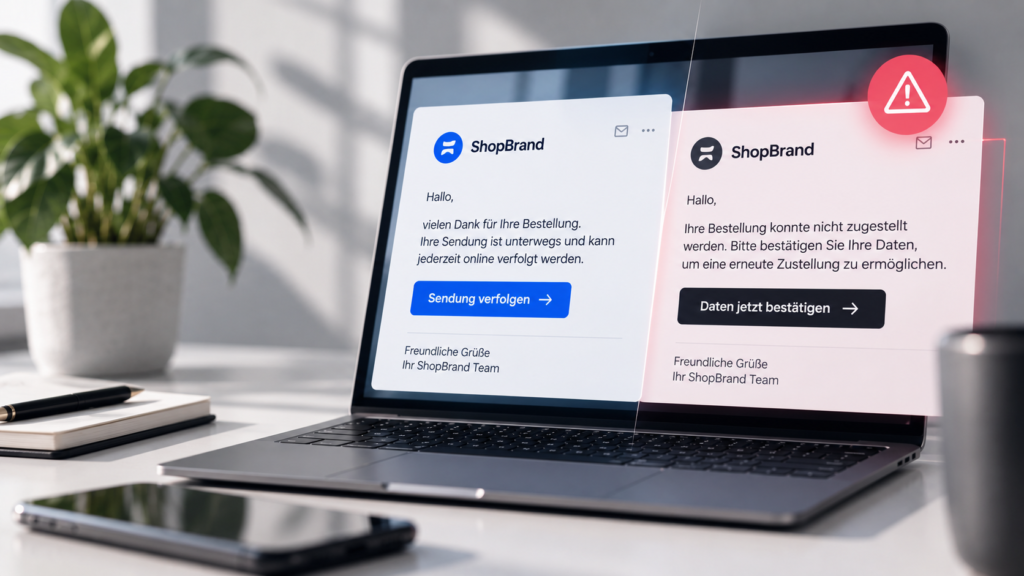
- Betrüger imitieren nicht nur einzelne Personen, sondern komplette Marken und nutzen Logos, Designs, Tonalität und bekannte Kommunikationsmuster für glaubwürdige Betrugsversuche.
- Generative KI kann solche Fälschungen professioneller und skalierbarer machen, während Angriffe zunehmend über Social Media, Websites, Messenger und E-Mail miteinander verknüpft werden.
- Für Unternehmen wird Markenimitation damit zum Marketing- und Reputationsrisiko, weil Betrugsfälle langfristig auch das Vertrauen in legitime Markenkommunikation beschädigen können.
Inhaltsverzeichnis
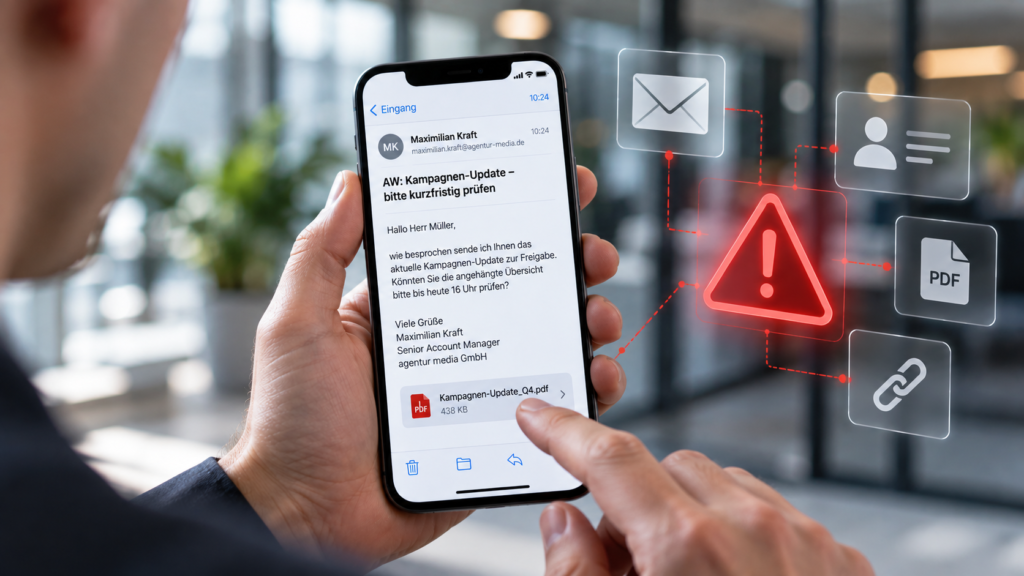
Eine Paketbenachrichtigung sieht aus wie die Nachricht eines bekannten Versanddienstleisters. Eine vermeintliche Bank warnt im gewohnten Ton vor einer verdächtigen Transaktion. Eine Social-Media-Anzeige verwendet Farben, Bilder und Formulierungen, die exakt zu einem bekannten Onlineshop zu passen scheinen. Wer nur einen kurzen Blick auf die Nachricht wirft, findet möglicherweise kaum einen Grund, an ihrer Echtheit zu zweifeln.
Markenimitation ist kein neues Phänomen. Logos, Unternehmensnamen und bekannte Designs werden seit Jahren für Phishing, Fake-Shops und andere Betrugsmaschen missbraucht. Generative KI verändert jedoch die Qualität und vor allem die Skalierbarkeit solcher Angriffe. Betrüger können heute nicht nur einzelne Logos kopieren, sondern theoretisch komplette Kommunikationsstile nachahmen. Für Unternehmen wird daraus ein Problem, das weit über klassische IT-Sicherheit hinausgeht. Wenn Kunden gefälschte und echte Kommunikation nicht mehr zuverlässig unterscheiden können, steht letztlich das Vertrauen in die Marke selbst auf dem Spiel.
Was ist Markenimitation?
Bei einer Markenimitation geben sich Betrüger als bekanntes Unternehmen aus. Dafür können sie beispielsweise den Unternehmensnamen, das Logo, Farben, Bilder oder andere Elemente des Corporate Designs übernehmen. Auch ähnlich aussehende Domains, gefälschte Social-Media-Profile, Anzeigen und nachgebaute Websites gehören zum Repertoire. Das Ziel ist einfach: Das bereits vorhandene Vertrauen in eine bekannte Marke soll auf die betrügerische Kommunikation übertragen werden. Eine Nachricht eines unbekannten Absenders wird möglicherweise ignoriert. Eine vermeintliche Nachricht der eigenen Bank, eines Paketdienstes oder eines bekannten Onlineshops bekommt dagegen wesentlich schneller Aufmerksamkeit.
Kaspersky beschreibt verschiedene Szenarien, bei denen gefälschte Websites, Social-Media-Beiträge, Anzeigen, E-Mails und Messenger-Nachrichten den Stil realer Unternehmen imitieren. Dabei können Kunden auf gefälschte Supportseiten gelockt, Zugangsdaten abgegriffen oder Zahlungen ausgelöst werden.
KI kann mehr imitieren als ein Logo
Das Logo eines Unternehmens zu kopieren, war technisch nie besonders schwierig. Die eigentliche Herausforderung für Betrüger bestand bislang darin, den Rest der Kommunikation überzeugend wirken zu lassen. Schreibstil, Bildsprache, Aufbau einer E-Mail und Tonalität mussten ebenfalls zum Unternehmen passen. Genau hier können generative KI-Systeme einen Unterschied machen. Marken veröffentlichen selbst große Mengen an Material, das ihren Kommunikationsstil sichtbar macht. Websites, Newsletter, Social-Media-Beiträge, Produktbeschreibungen, Werbeanzeigen, Pressemitteilungen und Supporttexte zeigen öffentlich, wie ein Unternehmen kommuniziert.
Generative Systeme können solche Muster bei der Erstellung neuer Inhalte berücksichtigen. Aus einer schlecht formulierten Phishing-Mail kann dadurch eine Nachricht werden, die wesentlich professioneller wirkt und sprachlich näher an der erwarteten Markenkommunikation liegt. Kaspersky weist in einer aktuellen Untersuchung ebenfalls darauf hin, dass KI Betrügern helfen kann, Tonalität und Auftreten von Marken glaubwürdiger nachzubilden und Angriffe schneller zu skalieren.
Das bedeutet nicht, dass hinter jeder professionell formulierten Phishing-Nachricht automatisch künstliche Intelligenz steckt. Die Qualität einer Nachricht wird als Erkennungsmerkmal jedoch zunehmend unzuverlässiger.
Fast jede vierte untersuchte Betrugsform entfällt auf Markenimitation
Wie relevant das Thema inzwischen ist, zeigt eine im September 2026 veröffentlichte Kaspersky-Untersuchung. Unter den in Deutschland befragten Betroffenen von Messaging-Betrug entfielen 23 Prozent der Fälle auf Markenimitation. Damit war sie in dieser Untersuchung die dritthäufigste Form nach vorgetäuschten Lieferungen oder Paketen mit 34 Prozent sowie Investment- und Finanzbetrug mit 30 Prozent. Die Zahlen sollten dabei richtig eingeordnet werden. Sie bedeuten nicht, dass 23 Prozent aller Betrugsfälle in Deutschland auf Markenimitation zurückgehen. Grundlage war eine von Censuswide im April 2026 im Auftrag von Kaspersky durchgeführte Befragung von 2.806 Betroffenen von Messaging-Betrug in mehreren Ländern. Für Deutschland wurden 252 Personen befragt. Trotz dieser Einschränkung zeigen die Ergebnisse ein interessantes Muster: Markenmissbrauch ist innerhalb digitaler Betrugskommunikation längst kein Randphänomen mehr.
Der Betrug findet nicht mehr auf einem einzigen Kanal statt
Noch wichtiger für Online-Marketing ist eine zweite Entwicklung. Moderne Betrugskampagnen beschränken sich zunehmend nicht auf eine einzelne E-Mail oder SMS. Die Kaspersky-Untersuchung kommt zu dem Ergebnis, dass weltweit 63 Prozent und in Deutschland sogar 65 Prozent der analysierten Messaging-Betrugsfälle mehrere Kanäle umfassten. Ein Kontakt kann beispielsweise über SMS beginnen und anschließend über WhatsApp oder Telegram fortgesetzt werden. Genau das macht Markenimitation besonders glaubwürdig. Auch echte Customer Journeys verlaufen heute über mehrere Plattformen. Ein Nutzer sieht eine Anzeige bei Social Media, besucht anschließend eine Website, erhält eine E-Mail und kommuniziert später möglicherweise über einen Messenger oder Supportkanal. Betrüger können versuchen, genau diese Struktur nachzubilden. Eine gefälschte Social Ad führt beispielsweise auf eine Website, die wie ein bekannter Shop aussieht. Dort wird der Nutzer aufgefordert, Kontakt aufzunehmen oder seine Daten einzugeben. Anschließend folgt eine Nachricht über einen weiteren Kanal. Jeder zusätzliche Kontakt kann dabei den Eindruck verstärken, tatsächlich mit dem Unternehmen zu kommunizieren. Aus einer einzelnen Phishing-Nachricht wird damit eine gefälschte Customer Journey.
Warum Online-Marketing dabei eine besondere Rolle spielt
Für Marketingabteilungen ist diese Entwicklung aus einem einfachen Grund relevant: Betrüger imitieren genau die Elemente, die Unternehmen über Jahre optimiert haben. Farben schaffen Wiedererkennung. Logos schaffen Orientierung. Eine einheitliche Tonalität schafft Vertrautheit. Personalisierung soll Kommunikation relevanter machen. Remarketing und kanalübergreifende Kampagnen sorgen dafür, dass Nutzer einer Marke an unterschiedlichen Kontaktpunkten begegnen. All diese Mechanismen sind grundsätzlich positiv und gehören zum modernen Marketing. Sie funktionieren allerdings deshalb, weil Menschen bekannte Muster wiedererkennen und ihnen schneller vertrauen. Genau dieses Vertrauen kann missbraucht werden.
Das macht Markenimitation zu einer ungewöhnlichen Form des Markenmissbrauchs: Der Angreifer versucht nicht, eine eigene überzeugende Marke aufzubauen. Er nutzt die Bekanntheit, Gestaltung und Reputation eines Unternehmens als Abkürzung.
Social Ads können zum Einstiegspunkt werden
Besonders relevant ist deshalb der Bereich Paid Social und Online-Werbung. Eine betrügerische Kampagne muss nicht mit einer verdächtigen E-Mail beginnen. Sie kann dort starten, wo Nutzer ohnehin Angebote erwarten. Eine professionell gestaltete Anzeige kann beispielsweise einen ungewöhnlich hohen Rabatt, ein Gewinnspiel oder eine vermeintliche Sonderaktion bewerben. Das Design orientiert sich an einer bekannten Marke und der Klick führt anschließend auf eine ähnlich gestaltete Website. Kaspersky dokumentierte 2026 beispielsweise zahlreiche Cyberangriffe, bei denen bekannte Reise- und Transportmarken als Köder verwendet wurden. Gefälschte Seiten und Angebote imitierten unter anderem bekannte Buchungs- und Reiseanbieter, um Zahlungs- oder Zugangsdaten abzugreifen.
Für Nutzer wird die Prüfung dadurch schwieriger. Eine Anzeige erscheint zunächst innerhalb einer bekannten Plattform und sieht professionell aus. Das kann bereits einen Vertrauensvorschuss erzeugen, obwohl weder die Anzeige noch die Zielseite tatsächlich vom dargestellten Unternehmen stammen.
Markenimitation kann auch in der Google-Suche auftauchen
Ein ähnliches Problem entsteht in Suchmaschinen. Nutzer verbinden gute Sichtbarkeit bei Google häufig mit einer gewissen Seriosität. Doch auch Betrüger können versuchen, über organische Suchergebnisse oder Anzeigen Reichweite aufzubauen. Hier entsteht eine Verbindung zu SEO Poisoning. Angreifer versuchen dabei, manipulierte oder schädliche Inhalte über Suchmaschinen sichtbar zu machen. Wird zusätzlich eine bekannte Marke imitiert, kann die Kombination besonders überzeugend wirken. Für Nutzer reicht deshalb auch die Tatsache, dass eine Website über Google gefunden wurde, nicht als Vertrauensnachweis. Entscheidend bleibt die tatsächliche Domain. Gerade bei Login-Seiten, Zahlungsaufforderungen oder angeblichen Sonderangeboten lohnt sich ein genauer Blick auf die Adresse. Mit generativer KI wird zusätzlich die Erstellung professionell wirkender Landingpages einfacher. Fehlerhafte Texte oder offensichtlich schlechte Gestaltung verlieren dadurch als klassische Warnzeichen an Bedeutung.
Das eigentliche Problem beginnt nach dem Betrug
Für das betroffene Unternehmen entsteht dabei eine paradoxe Situation. Die Marke selbst muss technisch überhaupt nicht kompromittiert worden sein. Die echte Website kann sicher sein, die eigenen Systeme funktionieren und die Marketingabteilung hat möglicherweise keinen einzigen Fehler gemacht. Trotzdem verbindet der betroffene Kunde das negative Erlebnis mit dem Unternehmen, dessen Identität verwendet wurde. Genau hier wird aus einem Cybersecurity-Thema ein Marketingproblem. Die Kaspersky-Befragung liefert dafür einen bemerkenswerten Hinweis. Über alle untersuchten Märkte hinweg gaben 99 Prozent der befragten Betroffenen an, nach einem Betrugsfall keiner eingehenden Nachricht über Messaging-Kanäle mehr zu vertrauen. Die Studie berichtet außerdem von anhaltender Wut, Bestürzung und Frustration bei Betroffenen. Diese Werte stammen aus einer herstellerbeauftragten Studie und sollten entsprechend eingeordnet werden. Der zugrunde liegende Mechanismus ist für Markenverantwortliche dennoch entscheidend: Betrüger können Vertrauen zerstören, das sie selbst niemals aufgebaut haben.
Wenn Kunden echten Nachrichten nicht mehr vertrauen
Für Unternehmen kann daraus langfristig ein Kommunikationsproblem entstehen. Banken müssen echte Sicherheitswarnungen verschicken. Shops informieren über Bestellungen. Paketdienste senden Links zur Sendungsverfolgung. Plattformen weisen auf Login-Versuche hin. Je häufiger genau solche Nachrichten für Betrug imitiert werden, desto schwieriger wird die Kommunikation. Ein Unternehmen kann seine Kunden zwar regelmäßig vor Betrugsversuchen warnen. Gleichzeitig darf die Warnung nicht dazu führen, dass jede echte Nachricht ebenfalls verdächtig wirkt. Marketing, Kundenservice und IT-Security müssen deshalb zunehmend gemeinsam definieren, wie offizielle Kommunikation aussieht und welche Handlungen ein Unternehmen niemals über bestimmte Kanäle verlangt.
Eine klare Regel kann beispielsweise wirkungsvoller sein als eine allgemeine Warnung: „Wir fragen niemals per Messenger nach Ihrem Passwort“ ist für Kunden einfacher einzuordnen als der allgemeine Hinweis, bei verdächtigen Nachrichten vorsichtig zu sein.
Brand Monitoring muss über Erwähnungen hinausgehen
Klassisches Brand Monitoring konzentriert sich häufig darauf, wo und wie über eine Marke gesprochen wird. Unternehmen beobachten Medienberichte, Social-Media-Erwähnungen, Bewertungen und Diskussionen. Im Zeitalter generativer KI sollte eine zweite Perspektive hinzukommen: Wo wird die Marke imitiert?
Dazu gehören ähnlich aussehende Domains, gefälschte Social-Media-Profile, Fake-Shops, betrügerische Werbeanzeigen und kopierte Landingpages. Bei bekannten Persönlichkeiten eines Unternehmens können zusätzlich Deepfakes oder geklonte Stimmen relevant werden. Damit wachsen Brand Monitoring, Reputation Management und Cybersecurity enger zusammen. Eine betrügerische Website ist nicht nur eine technische Bedrohung. Sie kann auch ein Problem für Kundenvertrauen, Conversion und Markenwahrnehmung werden. Gerade bei bekannten Marken sollte deshalb klar geregelt sein, wer auf Hinweise zu gefälschten Profilen oder Websites reagiert und wie schnell entsprechende Plattformen, Provider oder Behörden informiert werden.
Auch SEO und GEO werden Teil des Markenschutzes
Die Entwicklung hat zudem eine Verbindung zu SEO und AI Search. Je eindeutiger und konsistenter eine Marke im Web dargestellt wird, desto leichter können Nutzer und Systeme offizielle Informationen einordnen. Unternehmen sollten deshalb ihre wichtigsten digitalen Identitätssignale sauber pflegen. Dazu gehören die eigene Domain, Unternehmensprofile, Kontaktinformationen, Social-Media-Kanäle und klar erkennbare Supportwege. Strukturierte Daten können Suchmaschinen zusätzlich helfen, Organisationen und deren offizielle digitale Präsenzen zuzuordnen. Im Umfeld von AI Search gewinnt diese Konsistenz weiter an Bedeutung. KI-Systeme greifen für Antworten auf Informationen aus unterschiedlichen Quellen zurück. Unternehmen sollten deshalb darauf achten, dass zentrale Angaben zur Marke, zu Produkten und Kontaktwegen auf den eigenen und relevanten externen Präsenzen eindeutig sind. Das verhindert keine Markenimitation. Es stärkt aber die offizielle digitale Identität, gegen die Nutzer und Plattformen verdächtige Kommunikation überprüfen können.
KI verändert die klassischen Warnsignale
Viele Sicherheitstipps beruhen noch auf der Vorstellung schlechter Phishing-Mails. Rechtschreibfehler, merkwürdige Übersetzungen, unscharfe Logos und unprofessionelle Websites gelten als typische Hinweise. Diese Merkmale verschwinden nicht vollständig. Sie werden aber weniger zuverlässig. Generative KI kann überzeugende Texte erstellen, Designs unterstützen und Kommunikation personalisieren. Kaspersky beschreibt ebenfalls, dass KI-gestütztes Phishing bekannte Unternehmen imitieren und professionell wirkende Nachrichten erzeugen kann. Die entscheidende Sicherheitsfrage lautet deshalb zunehmend nicht mehr: „Sieht diese Nachricht professionell aus?“
Sondern: „Kann ich unabhängig bestätigen, dass diese Nachricht tatsächlich von diesem Unternehmen stammt?“ Das ist ein fundamentaler Unterschied.
Was Unternehmen gegen Markenimitation tun können
Vollständig verhindern lässt sich die missbräuchliche Verwendung eines öffentlich bekannten Logos oder Unternehmensnamens kaum. Unternehmen können jedoch die Angriffsfläche reduzieren und vor allem dafür sorgen, dass Kunden offizielle Kommunikation leichter erkennen und überprüfen können. Dafür sollten Marketing, Kommunikation, IT und Security gemeinsam klare Standards definieren. Offizielle Domains und Social-Media-Konten sollten eindeutig kommuniziert werden. Kunden sollten wissen, über welche Kanäle sensible Vorgänge stattfinden und welche Informationen niemals per Messenger, E-Mail oder Social Media verlangt werden. Ebenso wichtig ist die Überwachung des eigenen Markenraums. Verdächtige Domains, Fake-Profile und betrügerische Anzeigen sollten möglichst früh erkannt und gemeldet werden. Bei wiederkehrenden Betrugswellen kann eine zentrale Informationsseite auf der eigenen Website sinnvoll sein, auf der aktuelle Betrugsversuche dokumentiert und offizielle Kontaktwege erklärt werden.
Auch die interne Kommunikation spielt eine Rolle. Social-Media-Teams und Kundenservice gehören häufig zu den ersten Stellen, an die Nutzer Screenshots verdächtiger Nachrichten schicken. Diese Hinweise sollten nicht als einzelne Supportfälle verschwinden, sondern strukturiert an die zuständigen Sicherheits- und Markenverantwortlichen weitergeleitet werden.
Markenvertrauen wird zu einem Sicherheitsfaktor
Marken wurden im Online-Marketing lange vor allem als wirtschaftlicher Vermögenswert betrachtet. Eine bekannte Marke verbessert Wiedererkennung, erhöht Vertrauen und kann die Kaufentscheidung erleichtern. Genau deshalb wird sie für Betrüger attraktiv. Je stärker eine Marke ist, desto größer kann der Vertrauensvorschuss sein, den eine Fälschung erhält. Unternehmen müssen deshalb akzeptieren, dass Markenschutz im digitalen Raum nicht mehr ausschließlich eine Aufgabe für Markenrecht und Kommunikation ist. Cybersecurity wird Teil des Brand Managements. Gleichzeitig wird Brand Management Teil der Cybersecurity.
Mein Fazit: Betrüger greifen nicht nur Konten an, sondern Vertrauen
KI-gestützte Markenimitation zeigt, wie eng Online-Marketing und Cybersecurity inzwischen miteinander verbunden sind. Betrüger müssen keine eigene glaubwürdige Identität aufbauen. Sie können versuchen, die Identität eines Unternehmens zu kopieren und dessen jahrelang aufgebautes Vertrauen für wenige Minuten zu übernehmen. Generative KI kann diesen Prozess beschleunigen. Texte lassen sich an die Tonalität einer Marke anpassen, visuelle Inhalte professioneller erstellen und Kommunikation über unterschiedliche Kanäle hinweg koordinieren. Dadurch können gefälschte Customer Journeys entstehen, die sich wesentlich besser in die digitale Lebensrealität der Nutzer einfügen. Für Unternehmen reicht es deshalb nicht, ausschließlich die eigene Website und die eigenen Accounts abzusichern. Sie müssen auch beobachten, was außerhalb dieser kontrollierten Kanäle im Namen ihrer Marke passiert. Denn der vielleicht größte Schaden einer erfolgreichen Markenimitation entsteht nicht beim ersten Klick. Er entsteht dann, wenn ein Kunde anschließend auch der echten Marke nicht mehr vertraut.
Quellen: