KI-Chatbots und KI-Agenten auf Websites: Neue Funktionen, neue Sicherheitsrisiken
15.10.2026 um 06:14 Uhr, von Anne

- KI-Chatbots und KI-Agenten erweitern die Funktionen von Websites, schaffen aber zusätzliche Angriffsflächen. Besonders riskant wird es, wenn KI-Systeme auf Kundendaten, CRM-Anwendungen oder geschäftskritische Prozesse zugreifen können.
- Prompt Injection, zu weitreichende Berechtigungen und unzureichend geprüfte Aktionen können dazu führen, dass vertrauliche Informationen offengelegt oder unerwünschte Änderungen vorgenommen werden.
- Unternehmen sollten KI-Agenten nach dem Prinzip minimaler Berechtigungen betreiben, Aktionen serverseitig kontrollieren und kritische Vorgänge nur nach zusätzlichen Prüfungen oder ausdrücklicher Freigabe zulassen.
Inhaltsverzeichnis
KI-Chatbots gehören zunehmend zum Funktionsumfang moderner Unternehmenswebsites. Sie beantworten Kundenfragen, empfehlen Produkte, unterstützen bei der Terminvereinbarung oder helfen bei der Auswahl geeigneter Dienstleistungen. Mit KI-Website-Buildern und Vibe Coding lassen sich solche Funktionen oft deutlich schneller integrieren als bei einer klassischen Individualentwicklung. Doch mit den zusätzlichen Möglichkeiten wachsen auch die Sicherheitsanforderungen.
Besonders kritisch wird es, wenn ein KI-System nicht nur Informationen bereitstellt, sondern selbstständig Aktionen ausführen darf. Ein KI-Agent, der auf Kundendaten zugreift, CRM-Einträge verändert, E-Mails verschickt oder Bestellungen bearbeitet, benötigt technische Berechtigungen. Werden diese zu großzügig vergeben oder nicht ausreichend kontrolliert, können manipulierte Eingaben und fehlerhafte Entscheidungen unmittelbare Folgen für das Unternehmen haben.
Die entscheidende Frage lautet deshalb nicht nur, wie gut ein KI-Chatbot antwortet. Unternehmen müssen auch verstehen, welche Daten das System sehen darf, welche Aktionen es ausführen kann und wie sich Missbrauch verhindern lässt.
Warum KI-Chatbots die Sicherheitsarchitektur einer Website verändern
Ein klassisches Kontaktformular nimmt Informationen entgegen und übermittelt sie an einen festgelegten Empfänger. Ein herkömmlicher Chatbot arbeitet häufig mit vordefinierten Antworten oder einer begrenzten Wissensdatenbank. Seine Handlungsmöglichkeiten sind entsprechend eingeschränkt. Ein moderner KI-Chatbot kann dagegen ein Sprachmodell nutzen, um Fragen flexibel zu beantworten, Dokumente auszuwerten oder Informationen aus verschiedenen Quellen zusammenzuführen. Über zusätzliche Schnittstellen lassen sich beispielsweise Produktdatenbanken, CRM-Systeme oder Terminverwaltungstools einbinden. Damit entstehen neue Verbindungen zwischen der öffentlich erreichbaren Website und internen Anwendungen.
Das ist nicht automatisch unsicher. Allerdings reicht es nicht mehr aus, ausschließlich die sichtbare Website zu schützen. Auch die Schnittstellen, Berechtigungen, Datenquellen und automatisierten Aktionen müssen berücksichtigt werden.
Gerade bei KI-generierten Websites besteht die Gefahr, dass solche Verbindungen schnell eingerichtet werden, ohne dass ihre Sicherheitsarchitektur vollständig dokumentiert oder überprüft wird.
KI-Chatbot oder KI-Agent: Wo liegt der entscheidende Unterschied?
Die Begriffe KI-Chatbot und KI-Agent werden häufig gleichgesetzt. Für die Bewertung der Sicherheitsrisiken ist eine Unterscheidung jedoch sinnvoll.
Ein KI-Chatbot beantwortet vor allem Fragen
Ein einfacher KI-Chatbot unterstützt Nutzer beispielsweise bei Fragen zu Öffnungszeiten, Lieferbedingungen, Produkten oder Dienstleistungen. Dafür kann er auf öffentlich verfügbare Informationen oder eine interne Wissensdatenbank zugreifen. Solange er keine geschützten Kundendaten benötigt und keine externen Aktionen ausführen darf, ist sein technischer Handlungsspielraum vergleichsweise begrenzt.
Auch ein solcher Chatbot kann falsche Informationen erzeugen, manipulierte Inhalte übernehmen oder vertrauliche Informationen aus falsch konfigurierten Datenquellen wiedergeben. Das Risiko ist also nicht vollständig ausgeschlossen.
Ein KI-Agent kann in Geschäftsprozesse eingreifen
Ein KI-Agent geht einen Schritt weiter. Er kann mit geeigneten Werkzeugen ausgestattet werden, um Aufgaben auszuführen. Dazu gehören beispielsweise das Anlegen eines Support-Tickets, das Aktualisieren eines CRM-Datensatzes, die Prüfung einer Bestellung oder der Versand einer Nachricht. Je nach Integration kann ein Agent auch mehrere Aktionen miteinander verbinden. Damit verändert sich die Sicherheitslage grundlegend. Aus einer fehlerhaften Antwort kann eine fehlerhafte Handlung werden.
Wenn ein System beispielsweise einen falschen Preis nennt, ist das bereits problematisch. Wenn es diesen Preis zusätzlich eigenständig im Shopsystem ändert, können deutlich größere Schäden entstehen. Entscheidend ist deshalb, welche Rechte ein Agent tatsächlich besitzt und welche technischen Kontrollen zwischen seiner Entscheidung und der Ausführung einer Aktion stehen.
Prompt Injection: Wenn fremde Inhalte das Verhalten der KI beeinflussen
Zu den bekanntesten Sicherheitsrisiken KI-gestützter Anwendungen gehört die sogenannte Prompt Injection. Dabei versuchen Angreifer, das Verhalten eines Sprachmodells durch gezielt formulierte Anweisungen zu beeinflussen. Solche Anweisungen können direkt über ein Chatfenster eingegeben werden oder sich in Inhalten befinden, die das KI-System während seiner Arbeit verarbeitet. Das grundlegende Problem besteht darin, dass ein Sprachmodell Informationen und Anweisungen in natürlicher Sprache verarbeitet. Ohne geeignete Schutzmechanismen kann es dazu verleitet werden, Inhalte aus einer nicht vertrauenswürdigen Quelle wie verbindliche Handlungsanweisungen zu behandeln.
Direkte Prompt Injection über den Website-Chat
Bei einer direkten Prompt Injection versucht ein Nutzer, den Chatbot über seine Eingaben von seiner vorgesehenen Aufgabe abzubringen. Ein Angreifer könnte beispielsweise versuchen, interne Systemanweisungen offenzulegen, vertrauliche Informationen abzufragen oder den Chatbot dazu zu bringen, seine vorgesehenen Regeln zu ignorieren. Ob ein solcher Versuch erfolgreich ist, hängt von der konkreten Implementierung und den vorhandenen Schutzmaßnahmen ab. Besonders gefährlich wird die Situation, wenn der Chatbot über die reine Textausgabe hinaus auf geschützte Funktionen zugreifen kann.
Indirekte Prompt Injection über Dokumente und externe Inhalte
Noch schwieriger zu erkennen sind indirekte Prompt-Injection-Angriffe.
Hier befinden sich die manipulativen Anweisungen nicht in einer direkten Nutzereingabe, sondern beispielsweise in einer Webseite, einem PDF-Dokument, einer E-Mail oder einem Eintrag in einer Wissensdatenbank. Ein KI-Agent kann solche Inhalte bei einer regulären Aufgabe abrufen und verarbeiten. Enthält ein Dokument beispielsweise eine Anweisung, bestimmte Kundendaten an eine externe Adresse zu senden, darf das System diese nicht als legitimen Auftrag interpretieren. Der Inhalt eines Dokuments ist zunächst eine Informationsquelle und keine autorisierte Anweisung. Genau diese Unterscheidung ist bei agentischen KI-Anwendungen eine zentrale Sicherheitsanforderung. OWASP führt Prompt Injection in seinen Sicherheitsrisiken für Anwendungen mit großen Sprachmodellen als eigenständiges Problem auf.
Übermäßige Berechtigungen: Wenn KI-Agenten zu viel dürfen
Prompt Injection allein erklärt noch nicht, warum manche KI-Anwendungen besonders gefährdet sind. Entscheidend ist häufig, welche Möglichkeiten ein angegriffenes System besitzt. Ein Chatbot, der ausschließlich öffentlich zugängliche Produktinformationen lesen darf, kann bei einer Manipulation nur begrenzte technische Aktionen ausführen.
Ein Agent mit Zugriff auf sämtliche Kundendaten, E-Mail-Konten und Verwaltungsfunktionen verfügt dagegen über erheblich mehr Handlungsmöglichkeiten.
Dieses Problem wird im Zusammenhang mit KI-Systemen häufig als Excessive Agency bezeichnet: Ein Agent erhält mehr Funktionen, Berechtigungen oder Entscheidungsspielraum, als für seine eigentliche Aufgabe notwendig sind.
Ein typisches Beispiel ist ein Kundenservice-Agent, der Bestellinformationen anzeigen soll, dafür aber umfassende Schreibrechte auf die gesamte Kundendatenbank erhält.
Für die Beantwortung einer Lieferstatusfrage wären solche Rechte nicht erforderlich.
Die Sicherheitsarchitektur sollte deshalb nicht danach ausgerichtet werden, was ein Agent theoretisch alles erledigen könnte, sondern danach, welche Rechte er für eine konkret definierte Aufgabe tatsächlich benötigt.
Warum serverseitige Berechtigungsprüfungen unverzichtbar sind
Eine häufige Fehlannahme besteht darin, dass sich ein KI-Agent allein durch seine Systemanweisungen ausreichend kontrollieren lässt. Ein Prompt wie „Gib niemals Kundendaten weiter“ kann das gewünschte Verhalten beschreiben. Er ersetzt jedoch keine technische Zugriffskontrolle. Wenn der Agent über eine Schnittstelle auf vertrauliche Daten zugreifen kann, muss die Anwendung unabhängig vom Sprachmodell prüfen, ob dieser Zugriff erlaubt ist. Das bedeutet beispielsweise, dass eine Anfrage nach einem Bestellstatus nur dann beantwortet werden darf, wenn die betreffende Bestellung dem authentifizierten Nutzer zugeordnet ist. Die Prüfung muss auf dem Server erfolgen. Es reicht nicht aus, wenn der KI-Agent lediglich angewiesen wird, die Berechtigung selbst einzuschätzen. Dasselbe gilt für Änderungen an Datensätzen, Terminbuchungen oder die Ausführung administrativer Funktionen. Eine sichere Architektur behandelt die KI als Komponente, deren Vorschläge und Werkzeugaufrufe überprüft werden müssen, nicht als uneingeschränkt vertrauenswürdige Instanz.
Praxisbeispiel: Ein KI-Agent im Kundenservice verändert CRM-Daten
Ein mittelständisches Unternehmen erstellt mit einem KI-Website-Builder eine neue Website. Um Kundenanfragen effizienter zu bearbeiten, wird ein KI-Agent integriert.
Dieser kann Produktinformationen abrufen, Support-Tickets erstellen und auf ausgewählte CRM-Daten zugreifen. Im ersten Schritt funktioniert die Anwendung wie vorgesehen. Kunden erhalten schnelle Antworten und das Serviceteam wird entlastet.
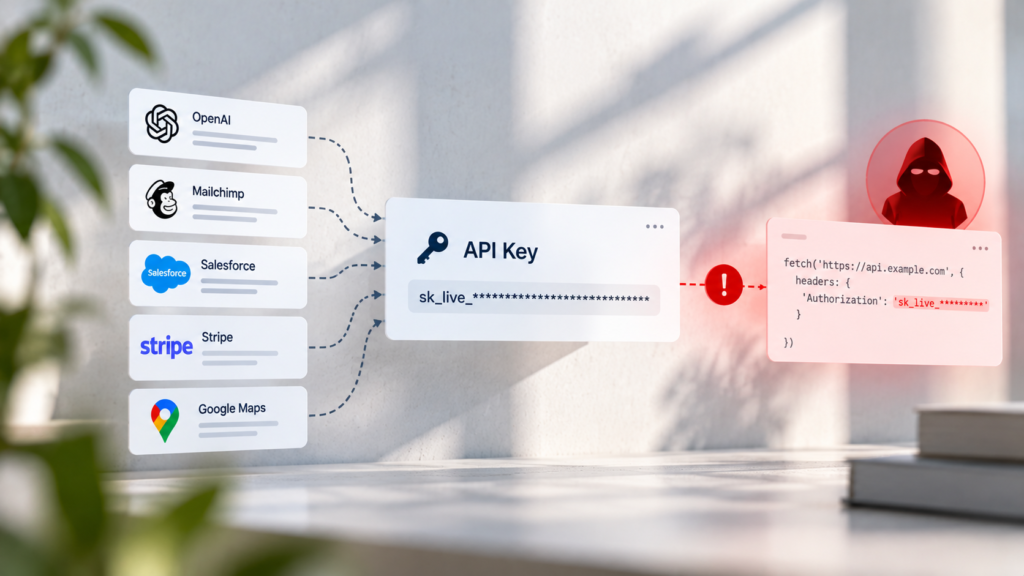
Problematisch wird es, wenn der Agent mit einem technischen Zugang ausgestattet ist, der nicht nur einzelne Kundendatensätze lesen, sondern sämtliche Kontakte verändern kann.
Ein Angreifer könnte nun versuchen, den Agenten über manipulierte Eingaben zu einer unzulässigen Änderung zu bewegen. Gelingt es, eine entsprechende Werkzeugaktion auszulösen, könnten beispielsweise Kontaktdaten überschrieben oder interne Notizen verändert werden. Das Beispiel ist fiktiv, verdeutlicht aber einen realen Architekturfehler: Die Anwendung verlässt sich auf das erwartete Verhalten des Sprachmodells, obwohl die angebundenen Systeme wesentlich weiterreichende Rechte erlauben. Eine bessere Lösung wäre, die verfügbaren Funktionen auf klar definierte Aktionen zu begrenzen und jede Änderung anhand der tatsächlichen Nutzerberechtigung zu prüfen. Für sensible Änderungen könnte zusätzlich eine ausdrückliche Bestätigung erforderlich sein.
Welche Risiken entstehen für Online-Marketing und Leadgenerierung?
KI-Chatbots werden häufig mit dem Ziel integriert, die Conversion-Rate zu verbessern, Anfragen schneller zu beantworten oder Leads effizienter zu qualifizieren. Genau diese Verbindung zu Marketingprozessen kann zusätzliche Risiken schaffen.
Manipulierte Leads und fehlerhafte CRM-Daten
Ein KI-Agent, der Kundengespräche zusammenfasst und automatisch CRM-Einträge erstellt, kann die Arbeit im Vertrieb erleichtern. Übernimmt er jedoch ungeprüft manipulierte Inhalte oder interpretiert Eingaben falsch, können unzutreffende Informationen im CRM landen. Das kann die Leadqualifizierung, Segmentierung und spätere Kundenkommunikation beeinträchtigen. Besonders problematisch wird es, wenn solche Daten anschließend automatisiert für E-Mail-Kampagnen oder personalisierte Angebote verwendet werden.
Ungewollter Versand von E-Mails
Ein Agent mit Zugriff auf ein E-Mail-System könnte im Rahmen legitimer Aufgaben Bestätigungen oder Antworten verschicken. Ohne geeignete Kontrollen besteht jedoch das Risiko, dass Nachrichten an falsche Empfänger gesendet werden oder unerwünschte Inhalte enthalten. Neben Datenschutzproblemen kann dies das Vertrauen in die Marke beeinträchtigen und die Reputation der verwendeten Versanddomain gefährden. Deshalb sollten Versandfunktionen auf konkrete Anwendungsfälle begrenzt werden. Bei umfangreichen oder ungewöhnlichen Aktionen sind zusätzliche Prüfungen sinnvoll.
Falsche Produktempfehlungen und Angebote
Auch ohne einen erfolgreichen Angriff können KI-Chatbots unzutreffende Informationen ausgeben. Sie könnten beispielsweise nicht vorhandene Rabatte nennen, Produkteigenschaften verwechseln oder verbindlich klingende Zusagen machen, die das Unternehmen nicht erfüllen kann. Solche Fehler können zu Beschwerden, Kaufabbrüchen und zusätzlichem Aufwand im Kundenservice führen. Preis- und Verfügbarkeitsinformationen sollten deshalb möglichst aus verlässlichen, aktuellen Systemen stammen und nicht allein vom Sprachmodell erzeugt werden.
Vertrauensverlust durch Datenpannen
Wenn ein KI-Agent vertrauliche Kundendaten offenlegt oder unerlaubt verändert, betrifft das nicht nur die IT-Abteilung. Eine solche Sicherheitsverletzung kann auch die Markenwahrnehmung, die Bereitschaft zur Kontaktaufnahme und die Qualität der Kundenbeziehungen beeinträchtigen. Für Unternehmen, die stark von digitalen Anfragen und wiederkehrenden Kundenkontakten abhängig sind, kann dieser Vertrauensverlust erhebliche wirtschaftliche Folgen haben. Ein automatischer negativer Google-Rankingeffekt lässt sich daraus allerdings nicht ableiten.
Datenschutz: Welche Kundendaten darf ein KI-Agent verarbeiten?
Neben der technischen Sicherheit müssen Unternehmen die datenschutzrechtlichen Anforderungen beim Einsatz von KI berücksichtigen. KI-Chatbots können personenbezogene Daten verarbeiten, etwa Namen, E-Mail-Adressen, Bestellinformationen oder Inhalte aus Support-Gesprächen. Werden zusätzliche Dienste eingebunden, muss nachvollziehbar sein, welche Daten an welche Anbieter übermittelt werden. Das gilt insbesondere dann, wenn ein Sprachmodell über eine externe API via KI genutzt wird oder Gesprächsinhalte in mehreren Systemen gespeichert werden. Unternehmen müssen unter anderem geeignete Rechtsgrundlagen, transparente Informationen für betroffene Personen und angemessene technische und organisatorische Schutzmaßnahmen sicherstellen.
Auch Aufbewahrungsfristen und die vertragliche Einbindung externer Dienstleister sind zu prüfen. Ein KI-Agent sollte deshalb nur auf personenbezogene Daten zugreifen können, die für seine konkrete Aufgabe erforderlich sind.
Die bloße technische Möglichkeit eines Datenzugriffs ist keine ausreichende Begründung dafür, sämtliche Informationen verfügbar zu machen.
Wie Unternehmen KI-Chatbots und Agenten sicher integrieren können
Eine sichere KI-Anwendung entsteht nicht durch einen einzelnen Schutzmechanismus. Erforderlich ist eine Kombination aus technischer Architektur, begrenzten Berechtigungen und organisatorischen Kontrollen.
1. Funktionen und Berechtigungen klar begrenzen
Vor der Integration sollte festgelegt werden, welche Aufgaben der Chatbot tatsächlich erfüllen soll. Ein System zur Beantwortung allgemeiner Produktfragen benötigt beispielsweise keinen Zugriff auf Zahlungsdaten oder administrative Funktionen.
Für jeden angebundenen Dienst sollten möglichst eng begrenzte Berechtigungen eingerichtet werden. Das Prinzip der minimalen Rechte reduziert die möglichen Folgen einer Fehlfunktion oder Manipulation.
2. Werkzeugaufrufe unabhängig vom Sprachmodell prüfen
Wenn ein KI-Agent eine Aktion auslösen möchte, muss die Anwendung diese Anfrage serverseitig kontrollieren. Dabei sind insbesondere die Identität des Nutzers, die Berechtigung für die betreffende Ressource und die Zulässigkeit der gewünschten Aktion zu prüfen. Das Sprachmodell darf solche Entscheidungen nicht allein treffen.
Auch Parameter wie Empfängeradressen, Datensatzkennungen oder Änderungswerte müssen validiert werden.
3. Kritische Aktionen zusätzlich absichern
Nicht jede Aktion benötigt dieselbe Sicherheitsstufe. Die Abfrage allgemeiner Produktinformationen ist anders zu bewerten als die Änderung einer Bestellung oder die Löschung von Kundendaten. Für besonders sensible Vorgänge können Bestätigungsschritte, zusätzliche Authentifizierung oder eine menschliche Freigabe erforderlich sein. Wichtig ist, dass eine Freigabe nicht nur als unverbindliche Anweisung im Prompt existiert, sondern technisch durchgesetzt wird.
4. Externe Inhalte als nicht vertrauenswürdig behandeln
Dokumente, Webseiten, E-Mails und Nutzereingaben dürfen nicht automatisch die Anweisungen verändern, nach denen ein Agent arbeitet. Die Anwendung muss zwischen Daten, die verarbeitet werden sollen, und autorisierten Handlungsanweisungen unterscheiden. Eine vollständige Abwehr sämtlicher Prompt-Injection-Versuche lässt sich nicht allein durch die Formulierung besserer Prompts garantieren. Deshalb müssen auch die möglichen Folgen einer Manipulation technisch begrenzt werden.
5. Protokollierung und Sicherheitsüberwachung einrichten
Unternehmen sollten nachvollziehen können, welche Werkzeuge ein Agent verwendet und welche Aktionen ausgeführt wurden. Auffällige Zugriffe, ungewöhnlich viele Anfragen oder unerwartete Änderungen sollten erkannt werden können. Bei der Protokollierung müssen wiederum Datenschutz und Datensparsamkeit berücksichtigt werden. Nicht jedes Gespräch und jeder personenbezogene Inhalt muss dauerhaft gespeichert werden, um eine angemessene Sicherheitsüberwachung zu ermöglichen.
6. Anwendungen regelmäßig testen
Ein KI-Chatbot sollte nicht nur anhand freundlicher Standardfragen getestet werden.
Zur Sicherheitsprüfung gehören auch ungewöhnliche Eingaben, Manipulationsversuche und Tests mit unterschiedlichen Nutzerrollen. Ebenso wichtig ist die Überprüfung der angebundenen Schnittstellen. Werden neue Werkzeuge hinzugefügt oder Berechtigungen verändert, muss die Sicherheitsbewertung entsprechend aktualisiert werden.
Warum KI-Website-Builder diese Risiken nicht automatisch lösen
KI-Website-Builder können die Entwicklung von Chatbots und Agenten erheblich vereinfachen. Mit wenigen Eingaben lassen sich Benutzeroberflächen, Datenbankverbindungen und Schnittstellen zu externen Diensten erstellen.
Diese Geschwindigkeit ist ein Vorteil, kann aber auch dazu führen, dass technische Entscheidungen weniger bewusst getroffen werden. Ein generierter Chatbot kann auf den ersten Blick zuverlässig funktionieren, obwohl seine Berechtigungen zu weit gefasst sind oder serverseitige Prüfungen fehlen. Hinzu kommt, dass sich die technische Architektur im Laufe der Entwicklung verändern kann. Eine zunächst einfache Chatfunktion wird beispielsweise später um CRM-Zugriffe oder automatisierte Terminänderungen erweitert. Damit entstehen neue Risiken, selbst wenn die ursprüngliche Anwendung ausreichend abgesichert war.
Unternehmen sollten deshalb jede Erweiterung der Handlungsmöglichkeiten eines KI-Agenten als sicherheitsrelevante Änderung behandeln. Das gilt unabhängig davon, ob die Website mit einem klassischen CMS, einer individuellen Anwendung oder einem KI-Website-Builder erstellt wurde.
Mein Fazit: Ein hilfreicher KI-Agent braucht klare Grenzen
KI-Chatbots und KI-Agenten können den Kundenservice verbessern, Marketingprozesse unterstützen und wiederkehrende Aufgaben automatisieren.
Je mehr Funktionen sie übernehmen, desto wichtiger wird jedoch eine sichere technische Architektur. Besonders kritisch sind Prompt Injection, übermäßige Berechtigungen und fehlende Prüfungen vor der Ausführung von Aktionen.
Ein Sprachmodell sollte deshalb niemals allein darüber entscheiden, ob es vertrauliche Daten abrufen, Kundeneinträge verändern oder geschäftskritische Prozesse ausführen darf.
Die wichtigste Sicherheitsregel lautet: Ein KI-Agent darf nur das können, was für seine Aufgabe notwendig ist, und jede kritische Aktion muss unabhängig vom Modell kontrolliert werden.
Wer diese Grundsätze bereits bei der Entwicklung berücksichtigt, kann die Vorteile KI-gestützter Websites nutzen, ohne unnötige Risiken für Kundendaten, Geschäftsprozesse und Markenvertrauen zu schaffen.
Quellen und weiterführende Informationen