Datenschutz bei KI-Websites: Wenn Tracking und Kundendaten außer Kontrolle geraten
14.10.2026 um 06:08 Uhr, von Anne

- KI-generierte Websites können Formulare, Tracking-Dienste und CRM-Systeme schnell miteinander verbinden. Dabei entstehen Datenflüsse, die Unternehmen kennen und rechtlich bewerten müssen.
- Besonders kritisch sind unkontrollierte Drittanbieterübertragungen, fehlerhaft eingerichtetes Tracking und personenbezogene Daten, die während der Entwicklung an KI-Werkzeuge übermittelt werden.
- Unternehmen sollten sämtliche Datenflüsse dokumentieren, Rechtsgrundlagen und Einwilligungen prüfen und den Umgang mit Kundendaten bereits bei der Entwicklung verbindlich regeln.
Inhaltsverzeichnis
Eine Website mit künstlicher Intelligenz zu erstellen, ist heute vergleichsweise einfach. Kontaktformulare, Analysewerkzeuge, Newsletter-Anbindungen und CRM-Systeme lassen sich teilweise mit wenigen Anweisungen integrieren. Was für Unternehmen und Marketingverantwortliche nach einer effizienten Lösung aussieht, kann jedoch eine entscheidende Frage in den Hintergrund drängen: Wohin fließen die Daten eigentlich?
Denn eine funktionierende Website ist nicht automatisch datenschutzkonform. Auch wenn ein KI-Website-Builder Formulare korrekt erstellt, Tracking-Codes einbindet und externe Dienste miteinander verbindet, bleibt zu prüfen, welche Informationen dabei verarbeitet werden, wer darauf zugreifen kann und auf welcher rechtlichen Grundlage die Verarbeitung erfolgt.
Besonders problematisch wird es, wenn Unternehmen die technische Umsetzung weitgehend einer KI überlassen, ohne die eingebundenen Dienste und Datenübertragungen anschließend zu kontrollieren. Dann können personenbezogene Informationen an externe Anbieter gelangen, obwohl der Betreiber die entsprechenden Datenflüsse nicht vollständig überblickt. Für das Online-Marketing ist dieses Risiko besonders relevant. Schließlich basieren Leadgenerierung, Webanalyse, Conversion-Tracking und Personalisierung häufig auf der Verarbeitung von Nutzerdaten. Fehlen klare Regeln, können daraus rechtliche Probleme, unzuverlässige Marketingdaten und Vertrauensverluste entstehen.
Warum Datenschutz bei KI-generierten Websites schnell unübersichtlich wird
Moderne Websites bestehen längst nicht mehr nur aus Texten, Bildern und einem Kontaktformular. Häufig sind zahlreiche externe Dienste eingebunden, die unterschiedliche Aufgaben übernehmen. Ein Analysewerkzeug misst beispielsweise Seitenaufrufe und Nutzerinteraktionen. Ein CRM-System verarbeitet eingehende Anfragen. Ein Newsletter-Dienst organisiert die weitere Kommunikation mit Interessenten. Hinzu kommen möglicherweise Zahlungsanbieter, Terminbuchungssysteme oder Funktionen zur personalisierten Ansprache. Jede dieser Verbindungen kann eigene Datenverarbeitungen auslösen. Bei klassisch entwickelten Websites werden solche Integrationen idealerweise geplant, dokumentiert und datenschutzrechtlich geprüft. Bei KI-generierten Anwendungen besteht dagegen die Gefahr, dass neue Dienste besonders schnell eingebunden werden, ohne ihre Auswirkungen vollständig zu berücksichtigen. Ein Coding-Assistent kann beispielsweise eine passende Bibliothek für ein Kontaktformular auswählen oder eine externe Schnittstelle integrieren. Ob dabei personenbezogene Daten an einen weiteren Anbieter übertragen werden, ist für den Betreiber nicht unbedingt sofort erkennbar.
Das Problem liegt deshalb nicht darin, dass KI-generierte Websites grundsätzlich mehr Daten verarbeiten als andere Websites. Entscheidend ist vielmehr, dass die technische Entwicklung häufig schneller erfolgt als die organisatorische und rechtliche Prüfung.
Je mehr Dienste miteinander verbunden sind, desto wichtiger wird ein nachvollziehbarer Überblick über sämtliche Datenflüsse.
Welche personenbezogenen Daten verarbeitet eine Unternehmenswebsite?
Schon ein einfaches Kontaktformular kann personenbezogene Daten erfassen. Dazu gehören Namen, E-Mail-Adressen, Telefonnummern und Inhalte persönlicher Nachrichten. Darüber hinaus können technische Informationen anfallen, etwa IP-Adressen, Geräteinformationen oder Nutzungsdaten. Ob und in welchem Umfang solche Informationen personenbezogen sind und verarbeitet werden, hängt vom jeweiligen Zusammenhang ab. Bei Marketingwebsites kommen häufig weitere Daten hinzu. Dazu zählen Informationen über Kampagnenkontakte, Newsletter-Anmeldungen, Kundeninteressen oder Interaktionen mit bestimmten Inhalten. Besonders umfangreich kann die Verarbeitung werden, wenn mehrere Systeme miteinander verbunden sind.
Ein Interessent gelangt beispielsweise über eine Werbeanzeige auf eine Landingpage, füllt ein Formular aus und wird anschließend automatisch im CRM-System gespeichert. Dort wird er einer Kampagne zugeordnet und erhält möglicherweise eine automatisierte E-Mail.
Aus Marketingsicht ist das ein sinnvoller Prozess. Datenschutzrechtlich muss jedoch geklärt sein, welche Daten für welchen Zweck verarbeitet werden, welche Rechtsgrundlage gilt und welche Dienstleister beteiligt sind. Eine KI kann diesen Ablauf technisch umsetzen. Die Verantwortung für eine rechtmäßige Verarbeitung lässt sich dadurch jedoch nicht einfach an das Werkzeug übertragen.
Das unterschätzte Risiko: Externe Dienste und unsichtbare Datenübertragungen
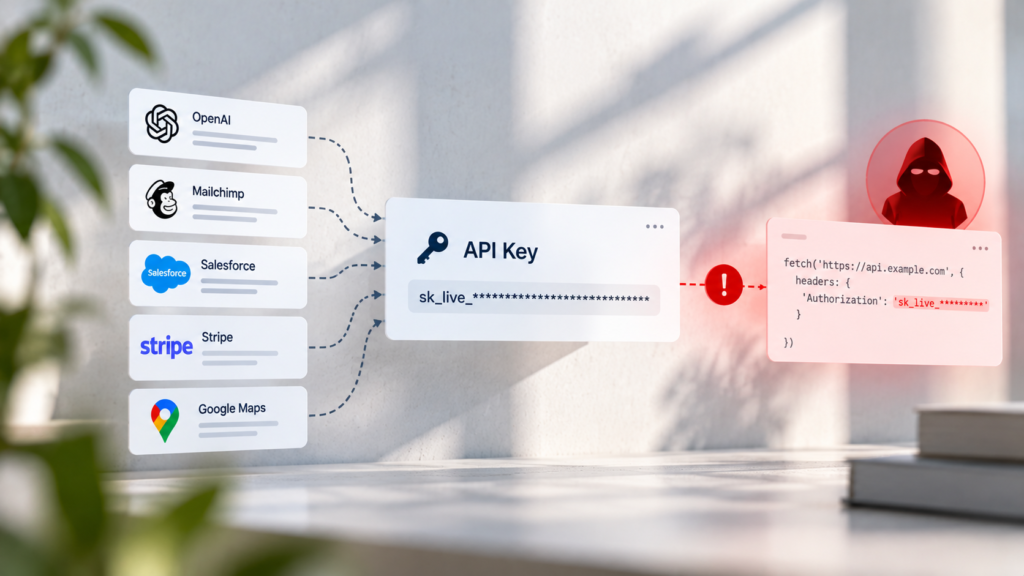
Eine der größten Herausforderungen entsteht durch Drittanbieter, die im Hintergrund einer Website arbeiten. Viele Unternehmen wissen, dass sie einen bestimmten Analyse- oder Newsletter-Dienst einsetzen. Weniger offensichtlich ist dagegen, welche weiteren technischen Verbindungen durch eingebundene Bibliotheken, Skripte oder externe Funktionen entstehen. Ein KI-Website-Builder kann beispielsweise ein Formular erstellen, dessen Daten nicht ausschließlich auf dem eigenen Server verarbeitet werden. Stattdessen könnten Informationen über einen externen Dienst weitergeleitet werden.
Das muss nicht grundsätzlich problematisch sein. Externe Anbieter können rechtmäßig eingesetzt werden, wenn die erforderlichen Voraussetzungen erfüllt sind.
Kritisch wird es jedoch, wenn der Betreiber nicht weiß, welche Informationen übertragen werden, wo sie verarbeitet werden oder welche vertraglichen Regelungen notwendig sind. Gerade bei personenbezogenen Daten müssen Unternehmen prüfen, ob ein Dienstleister als Auftragsverarbeiter tätig wird und ob gegebenenfalls ein Vertrag nach Artikel 28 DSGVO erforderlich ist. Auch internationale Datenübermittlungen können zusätzliche Anforderungen auslösen, insbesondere wenn personenbezogene Daten in Staaten außerhalb des Europäischen Wirtschaftsraums übertragen werden. Der Standort eines Unternehmens allein reicht allerdings nicht aus, um sämtliche Datenflüsse zu beurteilen. Entscheidend sind die tatsächlichen Verarbeitungsvorgänge und die beteiligten Empfänger.
Tracking bei KI-Websites: Wenn Messbarkeit wichtiger wird als Datenschutz
Für Marketingverantwortliche gehören Analyse und Conversion-Messung zu den wichtigsten Funktionen einer Website. Unternehmen möchten wissen, welche Kampagnen Besucher bringen, welche Inhalte funktionieren und an welchen Stellen Nutzer eine Anfrage stellen oder einen Kauf abschließen. Dafür werden häufig Analysewerkzeuge, Werbepixel und Tag-Management-Systeme eingesetzt. Problematisch wird es, wenn solche Dienste automatisch eingebunden werden, ohne die erforderlichen Datenschutz- und Einwilligungsanforderungen zu berücksichtigen.
In Deutschland sind dabei neben der DSGVO insbesondere die Regelungen des Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG) relevant.
Nach § 25 TDDDG ist für das Speichern von Informationen auf Endgeräten oder den Zugriff auf dort bereits gespeicherte Informationen grundsätzlich eine Einwilligung erforderlich, sofern keine gesetzliche Ausnahme greift. Nicht jedes Tracking-Verfahren funktioniert technisch gleich. Deshalb muss im Einzelfall geprüft werden, ob eine Einwilligung notwendig ist und welche weiteren datenschutzrechtlichen Anforderungen bestehen. Ein KI-generiertes Tracking-Skript ist jedenfalls nicht automatisch zulässig, nur weil es technisch funktioniert.
Ein korrekt eingerichtetes Consent-Management muss die tatsächlichen Datenverarbeitungen berücksichtigen und darf sich nicht auf die bloße Anzeige eines Cookie-Banners beschränken.
Warum ein Cookie-Banner allein keine Datenschutzkonformität garantiert
Viele Websites verwenden Consent-Management-Plattformen, um Einwilligungen für bestimmte Technologien einzuholen. Ein solches System kann helfen, Tracking-Dienste erst dann zu aktivieren, wenn die erforderliche Zustimmung vorliegt. Entscheidend ist jedoch die technische Umsetzung. Wenn ein Analyse- oder Werbeskript bereits vor einer erforderlichen Einwilligung Daten verarbeitet oder auf Informationen im Endgerät zugreift, kann ein nachträglich angezeigter Cookie-Banner das Problem nicht beheben. Auch bei KI-generierten Websites muss deshalb geprüft werden, welche Skripte wann geladen werden und ob die Auswahl der Nutzer tatsächlich berücksichtigt wird.
Hinzu kommt die Frage, ob sämtliche eingebundenen Dienste in den Datenschutzhinweisen korrekt beschrieben werden. Eine automatisch erstellte Datenschutzerklärung kann diese Prüfung nicht ersetzen. Sie kann nur dann zutreffende Angaben enthalten, wenn die tatsächlichen Datenverarbeitungen bekannt sind. Gerade bei häufigen Änderungen an einer Website kann eine Lücke entstehen: Ein neuer Dienst wird technisch eingebunden, während Consent-Einstellungen und Datenschutzhinweise unverändert bleiben.
Wenn bereits während der Entwicklung Kundendaten an KI-Tools gelangen
Datenschutzrisiken entstehen nicht erst, wenn eine Website veröffentlicht wird. Auch während der Entwicklung können personenbezogene oder vertrauliche Informationen verarbeitet werden. Ein Unternehmen möchte beispielsweise ein bestehendes Kontaktformular modernisieren und verwendet dafür einen KI-Coding-Assistenten.
Um den bisherigen Aufbau zu erklären, kopiert ein Mitarbeiter einen Ausschnitt aus einer Datenbank, eine echte Kundenanfrage oder eine Konfigurationsdatei in den Prompt.
Damit können Informationen an den Anbieter des KI-Werkzeugs übertragen werden.
Ob und wie diese Daten gespeichert, für die Bereitstellung des Dienstes verwendet oder anderweitig verarbeitet werden, hängt von den jeweiligen Vertragsbedingungen, Produkteinstellungen und technischen Abläufen ab. Besonders kritisch sind echte Kundendaten, interne Dokumente, Zugangsinformationen oder andere vertrauliche Unternehmensinformationen. Unternehmen sollten deshalb festlegen, welche Daten für KI-gestützte Entwicklungsprozesse verwendet werden dürfen. Wo möglich, sollten Testdaten, anonymisierte Beispiele oder künstlich erzeugte Datensätze eingesetzt werden. Zusätzlich ist zu prüfen, welche datenschutzrechtliche Rolle der KI-Anbieter übernimmt, welche vertraglichen Vereinbarungen erforderlich sind und ob internationale Datenübermittlungen stattfinden.
Datenschutz bei KI-Websites beginnt nicht mit dem Cookie-Banner, sondern bereits mit der ersten Eingabe in das Entwicklungswerkzeug.
Praxisbeispiel: Eine KI-generierte Landingpage mit automatischer Leadverarbeitung
Ein Unternehmen möchte eine neue Kampagne starten und erstellt mit einem KI-Website-Builder eine Landingpage. Besucher können ein kostenloses Beratungsgespräch anfragen. Die eingetragenen Daten werden automatisch an ein CRM-System übertragen. Zusätzlich misst ein Analysewerkzeug die Formularabschlüsse, während ein Werbedienst die Conversion der Kampagne erfassen soll. Technisch funktioniert die Anwendung. Das Formular sendet die Daten, das CRM legt neue Kontakte an und die Marketingabteilung erhält erste Auswertungen.
Bei einer späteren Prüfung stellt sich jedoch heraus, dass die Datenverarbeitung nicht vollständig dokumentiert wurde. Unklar ist beispielsweise, ob alle eingebundenen Dienste in den Datenschutzhinweisen berücksichtigt sind, welche Informationen an die jeweiligen Anbieter übertragen werden und ob das Tracking erst nach einer gegebenenfalls erforderlichen Einwilligung aktiviert wird.
Hinzu kommt, dass während der Entwicklung echte Testanfragen mit personenbezogenen Informationen an ein KI-Werkzeug übermittelt wurden.
Das Beispiel ist ein fiktives Szenario. Es zeigt aber, wie schnell mehrere datenschutzrechtlich relevante Vorgänge entstehen können, obwohl aus technischer Sicht lediglich eine funktionierende Landingpage erstellt wurde. Für das Unternehmen bedeutet dies, dass nicht nur die Website selbst überprüft werden muss. Auch die Entwicklungsprozesse und die beteiligten Dienstleister gehören zur Betrachtung.
Welche Folgen haben Datenschutzprobleme für das Online-Marketing?
Datenschutz wird im Marketing manchmal als Einschränkung betrachtet. Tatsächlich ist eine kontrollierte Datenverarbeitung eine wichtige Voraussetzung für verlässliche digitale Prozesse.
Leadgenerierung: Vertrauen entscheidet über die Bereitschaft zur Kontaktaufnahme
Wer ein Kontaktformular ausfüllt, übermittelt dem Unternehmen persönliche Informationen. Besucher erwarten, dass diese Daten nachvollziehbar und verantwortungsvoll verarbeitet werden. Unklare Angaben zur Datennutzung oder bekannt gewordene Datenschutzprobleme können dieses Vertrauen beeinträchtigen.
Für Unternehmen kann sich das unmittelbar auf die Leadgenerierung auswirken. Wer Zweifel am Umgang mit seinen Informationen hat, ist möglicherweise weniger bereit, eine Anfrage zu stellen. Eine transparente Datenverarbeitung ist deshalb auch Bestandteil einer überzeugenden Nutzererfahrung.
Conversion-Tracking: Rechtliche Anforderungen beeinflussen die Messbarkeit
Marketingverantwortliche möchten Kampagnen möglichst vollständig messen. Datenschutzrechtliche Anforderungen können jedoch beeinflussen, welche Informationen unter welchen Voraussetzungen erhoben werden dürfen. Werden erforderliche Einwilligungen nicht erteilt, dürfen bestimmte Tracking-Vorgänge nicht einfach trotzdem durchgeführt werden. Das kann dazu führen, dass einzelne Conversions nicht in derselben Weise erfasst werden wie bei einer vollständigen Zustimmung. Unternehmen sollten ihre Auswertungen deshalb nicht ausschließlich anhand möglichst großer Datenmengen optimieren, sondern auch die rechtlichen und technischen Grenzen der Messung berücksichtigen. Eine geringere Datenerfassung bedeutet nicht automatisch schlechteres Marketing. Entscheidend ist, dass die verfügbaren Daten korrekt interpretiert und verantwortungsvoll genutzt werden.
CRM und Marketing-Automatisierung: Datenqualität braucht klare Regeln
Automatisierte Marketingprozesse funktionieren nur dann zuverlässig, wenn Daten korrekt verarbeitet und an die vorgesehenen Systeme übertragen werden. Unübersichtliche Integrationen können dazu führen, dass Informationen mehrfach gespeichert, unnötig lange aufbewahrt oder an zusätzliche Dienstleister weitergegeben werden. Auch Lösch- und Auskunftsanfragen lassen sich schwerer bearbeiten, wenn unklar ist, in welchen Systemen personenbezogene Informationen vorhanden sind.
Für Marketingabteilungen sind dokumentierte Datenflüsse deshalb nicht nur eine rechtliche Notwendigkeit, sondern auch eine organisatorische Grundlage für saubere CRM-Prozesse.
SEO und GEO: Datenschutz ist kein automatischer Rankingvorteil
Eine datenschutzkonforme Website erhält nicht allein deshalb bessere Google-Rankings. Ebenso führt nicht jeder Datenschutzverstoß automatisch zu einem Verlust organischer Sichtbarkeit. Dennoch können technische und organisatorische Probleme die Nutzererfahrung und das Markenvertrauen beeinträchtigen. Für SEO und GEO ist besonders wichtig, zwischen tatsächlichen Rankingfaktoren und allgemeinen Qualitätsanforderungen zu unterscheiden. Eine transparente und zuverlässig betriebene Website kann Vertrauen schaffen. Daraus lässt sich jedoch kein pauschaler direkter Rankingeffekt ableiten.
Was die DSGVO bei KI-generierten Websites verlangt
Die Datenschutz-Grundverordnung unterscheidet nicht grundsätzlich danach, ob eine Website von einem Entwickler programmiert oder mit künstlicher Intelligenz erstellt wurde. Entscheidend ist, welche personenbezogenen Daten verarbeitet werden und welche Verantwortlichkeiten bestehen. Artikel 5 DSGVO enthält grundlegende Prinzipien wie Rechtmäßigkeit, Transparenz, Zweckbindung, Datenminimierung und Speicherbegrenzung. Artikel 6 regelt die möglichen Rechtsgrundlagen für die Verarbeitung personenbezogener Daten. Eine Einwilligung ist dabei nicht für jede Verarbeitung automatisch erforderlich. Je nach Zweck können auch andere Rechtsgrundlagen einschlägig sein. Artikel 13 und 14 betreffen die Informationspflichten gegenüber betroffenen Personen. Artikel 28 regelt Anforderungen an die Auftragsverarbeitung, während Artikel 32 die Sicherheit der Verarbeitung behandelt.
Besonders relevant für KI-generierte Anwendungen ist außerdem der Grundsatz des Datenschutzes durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen nach Artikel 25 DSGVO. Unternehmen sollten Datenschutz deshalb bereits bei der Planung einer Website berücksichtigen und nicht erst nach der Veröffentlichung versuchen, bestehende Datenflüsse nachträglich zu dokumentieren.
Wie Unternehmen Datenflüsse und Tracking sicher organisieren können
Der wichtigste Schritt besteht darin, die tatsächliche Datenverarbeitung der Website vollständig zu erfassen. Dazu gehört die Frage, welche Informationen Besucher eingeben, welche technischen Daten entstehen und an welche internen oder externen Systeme diese Informationen weitergegeben werden. Für jeden eingesetzten Dienst sollten Zweck, Datenkategorien, Empfänger, Rechtsgrundlage und Aufbewahrungsdauer beziehungsweise die Kriterien für deren Festlegung geprüft werden. Auch die vertraglichen Beziehungen zu Dienstleistern müssen berücksichtigt werden. Bei Auftragsverarbeitung sind die entsprechenden Vereinbarungen erforderlich. Im nächsten Schritt sollte kontrolliert werden, welche Skripte und Schnittstellen auf der Website aktiv sind. Besonders bei Tracking-Technologien ist zu prüfen, ob eine Einwilligung erforderlich ist und ob die technische Implementierung diese Entscheidung zuverlässig berücksichtigt. Zusätzlich benötigen Unternehmen Regeln für den Einsatz von KI-Werkzeugen während der Entwicklung. Personenbezogene Daten und vertrauliche Informationen sollten nicht unkontrolliert in Prompts eingefügt werden. Bei komplexeren Anwendungen empfiehlt sich eine technische und datenschutzrechtliche Prüfung vor der Veröffentlichung. Auch spätere Änderungen sollten dokumentiert werden. Ein neuer Tracking-Dienst, ein zusätzliches CRM-Feld oder eine weitere KI-Funktion kann neue Datenverarbeitungen auslösen, die erneut bewertet werden müssen.
Datenschutz ist deshalb kein einmaliger Arbeitsschritt vor dem Launch, sondern Teil des laufenden Betriebs einer Website.
Warum Marketing und IT beim Datenschutz enger zusammenarbeiten müssen
In vielen Unternehmen werden Marketingtechnologien von unterschiedlichen Abteilungen eingerichtet. Die Marketingabteilung entscheidet über Tracking und Kampagnenmessung, während die IT technische Schnittstellen betreut. Externe Agenturen entwickeln Landingpages oder integrieren zusätzliche Funktionen. KI-Website-Builder können diese Trennung weiter verändern, weil Marketingverantwortliche zunehmend selbst technische Anwendungen erstellen können. Das bietet Vorteile, macht klare Zuständigkeiten aber umso wichtiger. Wer einen neuen Dienst einbindet, sollte wissen, welche datenschutzrechtlichen Prüfungen erforderlich sind und wer diese übernimmt. Auch die Dokumentation darf nicht davon abhängen, ob ein Projekt von einer Agentur, einem internen Entwickler oder einem KI-Werkzeug umgesetzt wurde.
Langfristig profitieren Unternehmen von verbindlichen Prozessen, in denen technische Entwicklung, Datenschutz und Online-Marketing gemeinsam betrachtet werden.
So lassen sich neue Funktionen schneller umsetzen, ohne dass die Kontrolle über personenbezogene Daten verloren geht.
Fazit: KI macht Websites schneller, aber Datenflüsse nicht automatisch transparenter
KI-generierte Websites können Unternehmen dabei helfen, digitale Anwendungen und Marketingprozesse effizienter aufzubauen. Kontaktformulare, CRM-Anbindungen, Analysewerkzeuge und automatisierte Funktionen lassen sich heute deutlich einfacher miteinander verbinden. Gerade diese Geschwindigkeit kann jedoch zum Problem werden, wenn Datenflüsse nicht ausreichend dokumentiert und geprüft werden.
Unternehmen müssen nachvollziehen können, welche personenbezogenen Informationen verarbeitet werden, welche Dienstleister beteiligt sind und auf welcher rechtlichen Grundlage die Verarbeitung erfolgt. Hinzu kommt der verantwortungsvolle Umgang mit Daten während der KI-gestützten Entwicklung selbst. Für das Online-Marketing sind diese Anforderungen besonders wichtig, weil Tracking, Leadgenerierung und Personalisierung unmittelbar von der Verarbeitung personenbezogener Informationen abhängen.
Eine professionell betriebene KI-Website zeichnet sich deshalb nicht nur durch funktionierende Marketingtechnologie aus. Entscheidend ist auch, dass sämtliche Datenflüsse transparent, kontrollierbar und rechtlich geprüft sind.
Quellen und weiterführende Informationen
- Datenschutz-Grundverordnung (DSGVO), offizieller EU-Gesetzestext
- TDDDG, § 25: Schutz der Privatsphäre bei Endeinrichtungen
- Europäischer Datenschutzausschuss (EDPB): Leitlinien und Veröffentlichungen
- Europäische Kommission: Datenschutz und internationale Datenübermittlungen
- OWASP: Third Party JavaScript Management Cheat Sheet
- OWASP: User Privacy Protection Cheat Sheet