API-Schlüssel in KI-Websites: Wenn geheime Zugangsdaten öffentlich werden
12.10.2026 um 10:07 Uhr, von Anne
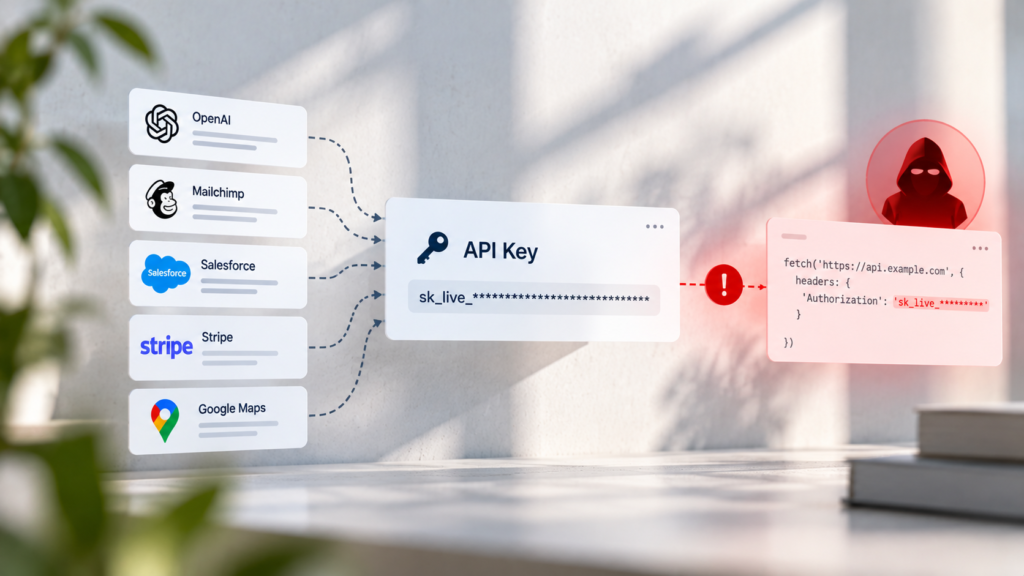
- KI-generierte Websites verbinden sich häufig über APIs mit KI-Modellen, CRM-Systemen, E-Mail-Diensten und anderen Plattformen. Dafür werden teilweise geheime Zugangsdaten benötigt.
- Werden solche Schlüssel im öffentlich ausgelieferten Code oder in frei zugänglichen Repositories gespeichert, können Unbefugte sie möglicherweise missbrauchen. Das kann Kosten verursachen und Marketingprozesse oder Kundendaten gefährden.
- Geheime API-Schlüssel gehören in geschützte serverseitige Umgebungen. Wichtig sind außerdem begrenzte Berechtigungen, automatische Sicherheitsprüfungen und ein klarer Prozess zum Austausch kompromittierter Schlüssel.
Inhaltsverzeichnis
Eine KI-generierte Website kann heute weit mehr als Informationen anzeigen. Sie kann E-Mails versenden, Kundenanfragen an ein CRM-System übertragen, Zahlungen verarbeiten oder mithilfe eines KI-Modells individuelle Antworten erstellen. Dafür verbindet sie sich mit externen Diensten über sogenannte APIs. Was für Unternehmen und Online-Marketing neue Möglichkeiten eröffnet, bringt allerdings ein oft übersehenes Sicherheitsrisiko mit sich: API-Schlüssel und andere Zugangsdaten können versehentlich im öffentlich zugänglichen Quellcode landen.
Besonders bei der Entwicklung mit KI-Assistenten oder beim sogenannten Vibe Coding kann das passieren, wenn eine Anwendung zwar funktioniert, aber nicht ausreichend zwischen öffentlich ausgeliefertem Browsercode und geschützten Serverfunktionen unterscheidet. Die Folgen reichen von unerwartet hohen API-Kosten bis zum Missbrauch von E-Mail-Diensten, Marketing-Schnittstellen oder vertraulichen Unternehmensdaten. Entscheidend ist deshalb nicht nur, ob eine API-Verbindung funktioniert, sondern auch, wie ihre Zugangsdaten geschützt werden.
KI-generierte Websites verbinden sich häufig über APIs mit KI-Modellen, CRM-Systemen, E-Mail-Diensten und anderen Plattformen. Dafür werden teilweise geheime Zugangsdaten benötigt. Werden solche Schlüssel im öffentlich ausgelieferten Code oder in frei zugänglichen Repositories gespeichert, können Unbefugte sie möglicherweise missbrauchen. Das kann Kosten verursachen und Marketingprozesse oder Kundendaten gefährden. Geheime API-Schlüssel gehören in geschützte serverseitige Umgebungen. Wichtig sind außerdem begrenzte Berechtigungen, automatische Sicherheitsprüfungen und ein klarer Prozess zum Austausch kompromittierter Schlüssel.
Was sind API-Schlüssel und warum brauchen Websites sie?
Eine API, kurz für Application Programming Interface, ermöglicht die Kommunikation zwischen unterschiedlichen Softwareanwendungen. Eine Website kann beispielsweise über eine API eine Adresse auf einer Karte darstellen, eine Anfrage an einen KI-Dienst senden oder einen neuen Kontakt im CRM-System anlegen. Die Schnittstelle sorgt dafür, dass die beteiligten Systeme Informationen austauschen können. Damit ein externer Dienst erkennt, welche Anwendung eine Anfrage stellt, kommen häufig API-Schlüssel oder andere Zugangsdaten zum Einsatz. Ein API-Schlüssel ist vereinfacht gesagt eine Kennung, die einer Anwendung oder einem Projekt zugeordnet ist. Je nach Dienst kann er auch zur Authentifizierung oder Autorisierung verwendet werden. Manche APIs nutzen stattdessen oder zusätzlich Zugriffstoken, OAuth-Verfahren oder andere Mechanismen.
Im Unternehmensalltag entstehen dadurch zahlreiche Verbindungen. Eine Marketingwebsite kann gleichzeitig einen E-Mail-Dienst, ein CRM-System, ein Analysewerkzeug und einen KI-Anbieter nutzen. Jede dieser Integrationen benötigt eine sichere Konfiguration. Denn sobald Zugangsdaten unberechtigt verwendet werden können, betrifft das nicht mehr nur die Website selbst, sondern möglicherweise auch die verbundenen Dienste.
Wie gelangen geheime API-Schlüssel in öffentlich zugänglichen Code?
Das Problem entsteht häufig durch eine unzureichende Trennung zwischen Frontend und Backend. Das Frontend ist der Teil einer Website, der im Browser ausgeführt wird. Dazu gehören beispielsweise HTML, CSS und JavaScript. Dieser Code wird an Besucher ausgeliefert und kann deshalb grundsätzlich eingesehen oder untersucht werden. Das Backend läuft dagegen auf einem Server oder in einer geschützten Ausführungsumgebung. Dort können sensible Vorgänge verarbeitet werden, ohne geheime Zugangsdaten an den Browser zu übertragen. Wenn eine KI-generierte Anwendung direkt aus dem Browser eine Anfrage an einen externen Dienst sendet und dafür einen geheimen API-Schlüssel benötigt, besteht die Gefahr, dass dieser Schlüssel im ausgelieferten JavaScript enthalten ist.
Ein weiterer Fehler kann entstehen, wenn Zugangsdaten fest im Quellcode hinterlegt werden. Werden die Dateien anschließend in einem öffentlichen Git-Repository gespeichert, können die Schlüssel unbeabsichtigt veröffentlicht werden. Auch Konfigurationsdateien sind nicht automatisch sicher. Eine Datei mit Umgebungsvariablen kann vertrauliche Informationen enthalten. Wird sie versehentlich veröffentlicht oder werden ihre Werte beim Build in den Browsercode übernommen, entsteht ebenfalls ein Risiko.
Ein API-Schlüssel ist nicht deshalb geschützt, weil er im Quellcode schwer zu finden ist. Entscheidend ist, dass geheime Zugangsdaten niemals an unberechtigte Nutzer ausgeliefert werden.
Warum Vibe Coding das Risiko begünstigen kann
KI-Coding-Assistenten können vollständige Anwendungen erstellen, wenn Nutzer ihre Anforderungen in natürlicher Sprache beschreiben. Ein Unternehmen könnte beispielsweise die Anweisung geben, eine Landingpage mit einem KI-Chatbot zu entwickeln. Der Chatbot soll Produktfragen beantworten und dabei auf einen externen KI-Dienst zugreifen. Die KI kann daraufhin die Benutzeroberfläche, die API-Anbindung und die notwendigen Funktionen erzeugen. Das Ergebnis lässt sich möglicherweise bereits nach kurzer Zeit testen. Für den Betreiber sieht zunächst alles richtig aus. Besucher können Fragen stellen und erhalten passende Antworten.
Ob die Zugangsdaten sicher verarbeitet werden, ist damit allerdings noch nicht geklärt. Wurde der geheime API-Schlüssel direkt in den Browsercode eingebaut, kann die Anwendung technisch funktionieren und gleichzeitig unsicher sein. Dieses Risiko ist nicht auf KI-generierten Code beschränkt. Auch menschliche Entwickler können Zugangsdaten versehentlich veröffentlichen. Bei KI-gestützten Entwicklungsprozessen kommt jedoch hinzu, dass Anwendungen zunehmend von Personen erstellt werden, die den generierten Code nicht vollständig nachvollziehen können. Deshalb sollten Sicherheitsanforderungen bereits in der Aufgabenbeschreibung berücksichtigt und die Ergebnisse anschließend überprüft werden.
Nicht jeder API-Schlüssel muss geheim bleiben
Bei der Absicherung von APIs ist eine wichtige Unterscheidung notwendig: Nicht jeder Schlüssel, der im Browser sichtbar ist, stellt automatisch eine Sicherheitslücke dar.
Manche Anbieter verwenden ausdrücklich öffentliche Schlüssel oder Kennungen, die für den Einsatz im Frontend vorgesehen sind. Solche Schlüssel können beispielsweise dazu dienen, eine Anwendung einem bestimmten Projekt zuzuordnen. Ihre Nutzung wird dann über zusätzliche Sicherheitsmechanismen kontrolliert. Dazu gehören unter anderem Einschränkungen auf bestimmte Websites, APIs oder Nutzungsszenarien. Ob solche Beschränkungen ausreichend sind, hängt vom jeweiligen Dienst ab. Anders verhält es sich bei geheimen Schlüsseln, die umfangreiche Berechtigungen besitzen. Sie dürfen nicht öffentlich ausgeliefert werden, wenn dadurch unberechtigte API-Aufrufe möglich werden. Auch bei Zahlungsdiensten gibt es häufig eine klare Trennung zwischen öffentlich verwendbaren Schlüsseln und geheimen Zugangsdaten für serverseitige Funktionen. Unternehmen sollten deshalb für jede Integration prüfen, welchen Zweck ein Schlüssel erfüllt, welche Berechtigungen er besitzt und ob der Anbieter seine Verwendung im Browser ausdrücklich vorsieht. Allein die Bezeichnung „API-Key“ sagt noch nichts darüber aus, ob eine Veröffentlichung zulässig ist.
Welche Folgen können veröffentlichte API-Schlüssel haben?
Die möglichen Auswirkungen hängen davon ab, mit welchem Dienst der Schlüssel verbunden ist und welche Berechtigungen er besitzt.
Unerwartet hohe Kosten durch missbrauchte KI-APIs
Viele KI-Dienste rechnen ihre Nutzung nach verarbeiteten Eingaben, Ausgaben oder anderen Verbrauchseinheiten ab. Wird ein geheimer API-Schlüssel öffentlich zugänglich, können Unbefugte unter Umständen eigene Anfragen über das betroffene Projekt ausführen. Dadurch kann zusätzlicher Verbrauch entstehen, der dem eigentlichen Betreiber in Rechnung gestellt wird. Ein Unternehmen, das lediglich einen kleinen KI-Assistenten auf seiner Website anbieten wollte, könnte deshalb unerwartet hohe Nutzungskosten feststellen. Wie groß der Schaden ausfallen kann, hängt von den Tarifbedingungen, den eingerichteten Limits und den Möglichkeiten zum Missbrauch ab. Besonders problematisch ist, wenn keine Verbrauchsüberwachung eingerichtet wurde und ungewöhnliche Aktivitäten erst mit der nächsten Abrechnung auffallen.
Missbrauch von E-Mail- und Kommunikationsdiensten
Viele Marketingwebsites verwenden externe Dienste für den Versand von Kontaktbestätigungen, Newslettern oder automatisierten Nachrichten. Werden dafür verwendete Zugangsdaten kompromittiert, können je nach Berechtigungsumfang unberechtigte Versandvorgänge möglich werden. Das kann zusätzliche Kosten verursachen und die Reputation einer Versanddomain beeinträchtigen. Für das E-Mail-Marketing wäre das besonders kritisch. Eine verschlechterte Zustellbarkeit kann dazu führen, dass legitime Nachrichten seltener im Posteingang ankommen. Damit kann eine technische Schwachstelle unmittelbare Auswirkungen auf Kampagnen, Lead-Nurturing und Kundenkommunikation haben.
Risiken für CRM-Systeme und Kundendaten
CRM-Systeme speichern häufig personenbezogene Informationen, Vertriebsdaten und die Historie von Kundenkontakten. Eine API-Anbindung kann beispielsweise neue Leads anlegen, vorhandene Datensätze aktualisieren oder Informationen für automatisierte Marketingprozesse abrufen. Gelangen Zugangsdaten mit entsprechenden Berechtigungen in falsche Hände, können je nach API und Konfiguration vertrauliche Informationen gefährdet sein. Ebenso können unberechtigte Änderungen an Datensätzen möglich werden. Für Unternehmen betrifft das nicht nur den Datenschutz, sondern auch die Verlässlichkeit ihrer Vertriebsprozesse. Fehlerhafte oder manipulierte CRM-Daten können die Bearbeitung von Anfragen, Segmentierungen und Kampagnenauswertungen beeinträchtigen.
Gefährdung von Marketing-Automatisierungen
Moderne Marketingprozesse bestehen häufig aus mehreren miteinander verbundenen Diensten. Ein Kontaktformular übermittelt Daten an ein CRM-System. Von dort startet eine E-Mail-Automatisierung. Gleichzeitig werden Informationen an weitere Systeme zur Auswertung oder Kundenbetreuung übertragen. Ein kompromittierter API-Zugang kann innerhalb solcher Abläufe besonders problematisch sein, wenn er weitreichende Berechtigungen besitzt. Die Auswirkungen hängen davon ab, welche Aktionen der betroffene Dienst erlaubt. Deshalb ist es wichtig, Integrationen nicht grundsätzlich mit umfassenden Administratorrechten auszustatten.
Praxisbeispiel: Eine KI-Landingpage mit integriertem Chatbot
Ein mittelständisches Unternehmen möchte seine Leadgenerierung verbessern. Auf einer neuen Landingpage soll ein KI-Chatbot häufige Fragen beantworten und interessierte Besucher zu einem Beratungsgespräch führen. Die Anwendung wird mit einem KI-Coding-Assistenten erstellt. Nach wenigen Anpassungen funktioniert der Chatbot und die Seite wird veröffentlicht. Der Betreiber hat jedoch übersehen, dass der geheime API-Schlüssel für den KI-Dienst direkt im JavaScript der Website enthalten ist. Damit ist der Schlüssel potenziell für jeden Besucher einsehbar, der den ausgelieferten Code untersucht. Wird er von Unbefugten verwendet, können zusätzliche API-Anfragen entstehen, die nichts mit den tatsächlichen Besuchern der Landingpage zu tun haben.
Im ungünstigen Fall steigen die Nutzungskosten erheblich oder die verfügbaren Kontingente werden ausgeschöpft. Dann könnte der Chatbot für echte Interessenten zeitweise nicht mehr zuverlässig funktionieren. Für das Online-Marketing hätte das gleich mehrere Folgen. Eine kostenpflichtige Kampagne führt weiterhin Besucher auf die Landingpage, während eine zentrale Funktion ausfällt. Potenzielle Leads erhalten keine Antworten und verlassen möglicherweise die Seite. Das Beispiel ist ein mögliches Szenario und kein dokumentierter Einzelfall. Es zeigt jedoch, warum die Sicherheit einer API-Integration auch für Conversion und Kampagnenwirtschaftlichkeit relevant ist.
Warum veröffentlichte Zugangsdaten nicht einfach durch Löschen verschwinden
Wird ein geheimer Schlüssel versehentlich in einem öffentlichen Repository veröffentlicht, reicht es nicht unbedingt aus, ihn aus der aktuellen Datei zu entfernen. Bei Versionsverwaltungssystemen wie Git können frühere Dateiversionen weiterhin in der Historie enthalten sein. Ein Schlüssel kann außerdem bereits von automatisierten Systemen oder anderen Personen erfasst worden sein. Ähnliches gilt für Zugangsdaten, die bereits in öffentlich ausgeliefertem JavaScript enthalten waren. Deshalb sollten Unternehmen einen möglicherweise kompromittierten Schlüssel nicht einfach weiterverwenden.
Die wichtigste Maßnahme ist die Sperrung oder Rotation des betroffenen Zugangsschlüssels. Dabei wird der alte Schlüssel ungültig gemacht und durch einen neuen ersetzt. Anschließend muss die Anwendung so angepasst werden, dass das Problem nicht erneut auftritt. Gegebenenfalls sollten auch Nutzungsprotokolle und Abrechnungsdaten geprüft werden, um mögliche unberechtigte Zugriffe zu erkennen. Ob weitere Maßnahmen erforderlich sind, hängt von den Berechtigungen des Schlüssels und den möglichen Auswirkungen ab.
Wie Unternehmen API-Schlüssel sicher verwalten können
Die sichere Verwaltung von Zugangsdaten beginnt bereits bei der Architektur einer Anwendung.
Geheime Schlüssel nur serverseitig verwenden
Vertrauliche API-Schlüssel sollten in geschützten serverseitigen Umgebungen gespeichert werden. Eine Website kann beispielsweise eine Anfrage an einen eigenen Backend-Endpunkt senden. Dort wird geprüft, ob die Anfrage zulässig ist, bevor der Server den externen API-Dienst mit dem geheimen Schlüssel aufruft. Damit muss der Schlüssel nicht an den Browser übertragen werden. Wichtig ist allerdings, dass auch der Backend-Endpunkt abgesichert wird. Eine serverseitige Speicherung verhindert zwar die direkte Offenlegung des Schlüssels, schützt aber nicht automatisch vor missbräuchlichen Anfragen an eine unzureichend kontrollierte Schnittstelle.
Berechtigungen konsequent begrenzen
API-Zugänge sollten nur die Rechte erhalten, die für ihre jeweilige Aufgabe erforderlich sind. Eine Integration, die ausschließlich neue Kontakte anlegen soll, benötigt beispielsweise nicht zwangsläufig Zugriff auf sämtliche vorhandenen CRM-Daten. Dieses Prinzip wird als Least Privilege bezeichnet. Wo der Anbieter es unterstützt, sollten außerdem getrennte Schlüssel für unterschiedliche Anwendungen und Umgebungen verwendet werden. Dadurch lässt sich der Schaden bei einer möglichen Kompromittierung begrenzen.
Repositories automatisch auf Geheimnisse prüfen
Quellcode-Repositories sollten regelmäßig auf versehentlich veröffentlichte Zugangsdaten untersucht werden. Dafür gibt es sogenannte Secret-Scanning-Werkzeuge, die typische Muster von API-Schlüsseln, Token und anderen Geheimnissen erkennen können. Solche Prüfungen lassen sich teilweise direkt in Entwicklungsplattformen oder automatisierte Veröffentlichungsprozesse integrieren. Allerdings erkennen diese Werkzeuge nicht jeden möglichen Schlüssel. Sie ergänzen deshalb eine sichere Architektur, ersetzen sie aber nicht.
Verbrauch und ungewöhnliche Aktivitäten überwachen
Gerade bei kostenpflichtigen APIs sollten Unternehmen Verbrauchsdaten und Abrechnungen regelmäßig kontrollieren. Wo verfügbar, können Budgetwarnungen, Nutzungslimits und Protokolle dabei helfen, ungewöhnliche Aktivitäten frühzeitig zu erkennen. Bei KI-APIs ist das besonders relevant, weil zusätzliche Anfragen direkte Kosten verursachen können. Eine Verbrauchswarnung verhindert nicht jede missbräuchliche Nutzung, kann aber dazu beitragen, Probleme schneller zu entdecken.
Klare Regeln für den Austausch von Schlüsseln festlegen
Unternehmen sollten wissen, welche API-Schlüssel in ihren Anwendungen verwendet werden und wer dafür verantwortlich ist. Dazu gehört auch ein Verfahren, um Schlüssel bei Verdacht auf Offenlegung schnell zu sperren oder auszutauschen. Eine Rotation kann ebenfalls sinnvoll sein, wenn ein Anbieter oder eine interne Sicherheitsrichtlinie dies vorsieht. Ein pauschaler Austausch in festen Zeitabständen ist jedoch nicht für jeden Dienst gleichermaßen erforderlich. Entscheidend sind der Schutz der Zugangsdaten, die Begrenzung ihrer Rechte und die Fähigkeit, im Ernstfall schnell zu reagieren.
Was Agenturen und Marketingverantwortliche beachten sollten
Die Integration externer Dienste gehört heute zum Alltag vieler Website- und Marketingprojekte. Agenturen verbinden Landingpages mit CRM-Systemen, richten E-Mail-Automatisierungen ein oder integrieren KI-Funktionen in bestehende Websites. Dabei entsteht eine Verantwortung, die über Design und Conversion-Optimierung hinausgeht. Wer eine API-Anbindung einrichtet, sollte dokumentieren, welche Zugangsdaten verwendet werden, welche Berechtigungen bestehen und wo die Schlüssel gespeichert sind. Besonders bei KI-generierten Websites sollte vor der Veröffentlichung geprüft werden, ob vertrauliche Werte versehentlich im Frontend oder in öffentlichen Repositories enthalten sind. Auch die Übergabe an den Kunden ist wichtig. Unternehmen müssen wissen, welche externen Dienste ihre Website verwendet, wem die jeweiligen Konten gehören und wie sie bei einem Sicherheitsproblem reagieren können. Eine professionell entwickelte Marketingwebsite zeichnet sich deshalb nicht nur durch gute Gestaltung, schnelle Ladezeiten und funktionierende Formulare aus. Sie benötigt auch eine nachvollziehbare und sichere technische Infrastruktur.
Mein Fazit: API-Schlüssel sind ein kleines Detail mit großer Wirkung
KI-gestützte Website-Builder und Coding-Assistenten erleichtern die Integration externer Dienste erheblich. Dadurch können Unternehmen leistungsfähige Websites, Landingpages und Anwendungen in kurzer Zeit erstellen. Gleichzeitig steigt die Bedeutung einer sicheren Verwaltung von API-Schlüsseln und anderen Zugangsdaten. Werden geheime Schlüssel versehentlich im Browsercode oder in öffentlichen Repositories veröffentlicht, können je nach Berechtigungsumfang erhebliche Risiken entstehen. Dazu gehören zusätzliche Nutzungskosten, der Missbrauch von Kommunikationsdiensten und mögliche Zugriffe auf vertrauliche Informationen.
Für das Online-Marketing können solche Vorfälle unmittelbar relevant werden, wenn KI-Funktionen ausfallen, CRM-Daten gefährdet sind oder automatisierte Kampagnen gestört werden.
Die wichtigste Regel lautet deshalb: Geheime API-Schlüssel gehören nicht in öffentlich ausgelieferten Code. Sie müssen geschützt gespeichert, mit möglichst wenigen Berechtigungen ausgestattet und regelmäßig auf mögliche Offenlegungen überprüft werden.
Quellen und weiterführende Informationen